Insights Postura y Benchmark
La nota de tu postura de 0 a 100, reevaluada cada 6 horas y comparada con NIST CSF, CIS Controls, OWASP y MITRE ATT&CK.
Reevaluado cada 6 horas
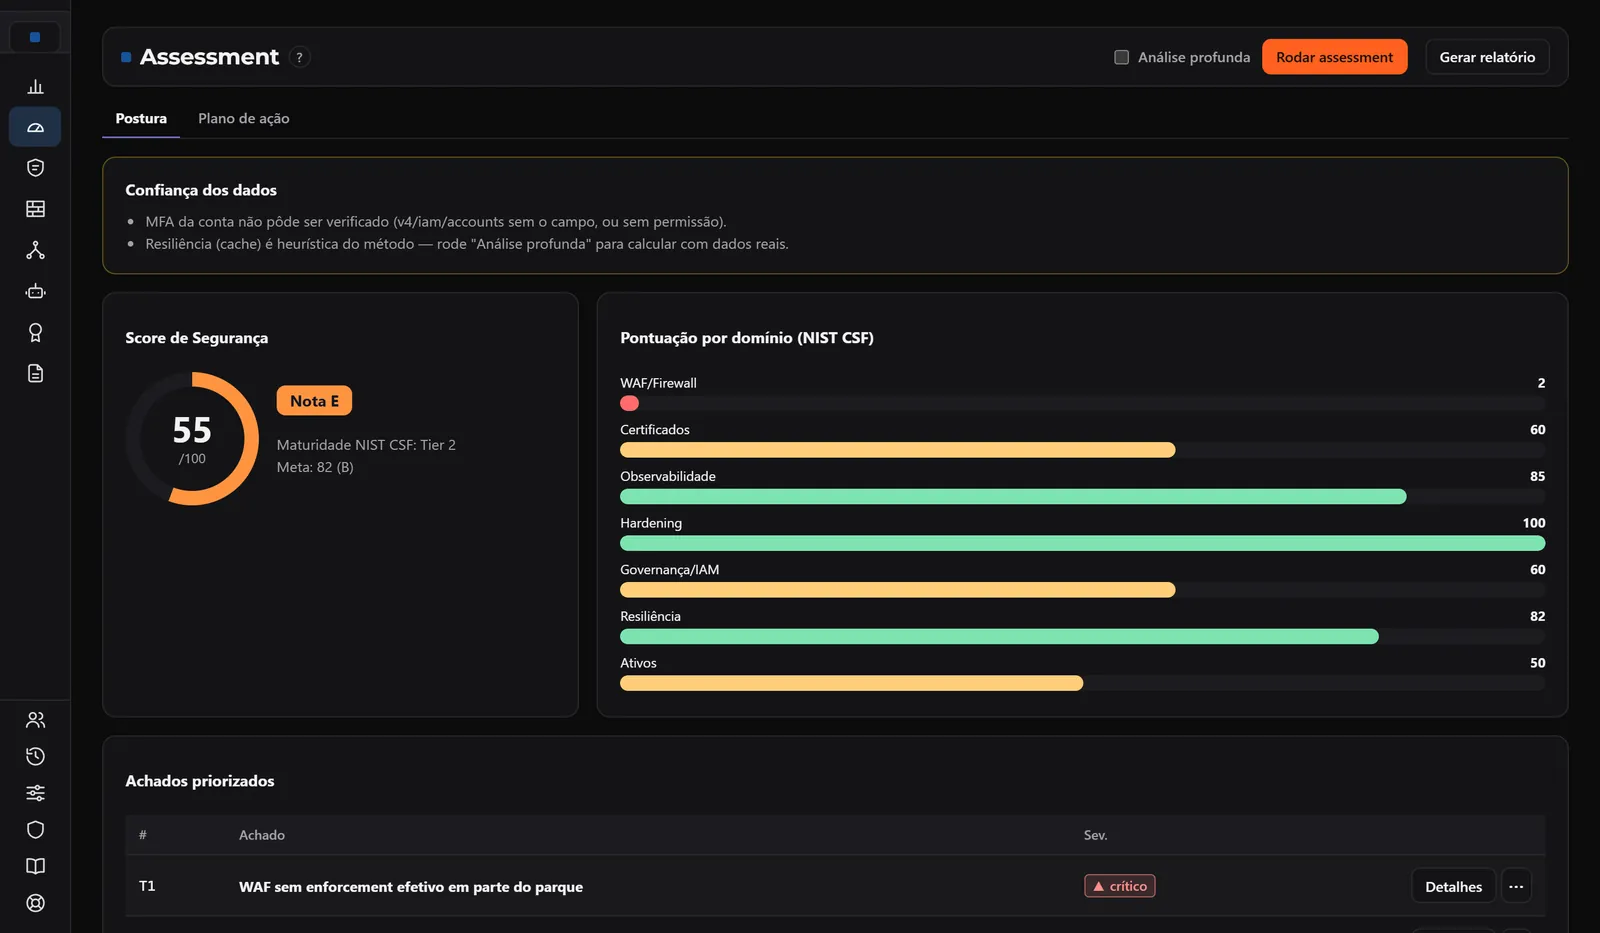
Insights reevalúa la postura de cada conexión activa cada 6 horas, sin que nadie lo pida, y avisa cuando aparece algo crítico. En cada ronda, la nota de 0 a 100 se compara con la anterior: A desde 90, B desde 80, C desde 70, D desde 60, E desde 50 y F por debajo.
- Lee la configuración, sin cambiar nada
- Puntuación por dominio del NIST CSF y Tier de madurez
- Alerta cuando surge un hallazgo crítico
- Nueva ronda bajo demanda, cuando quieras
Compara tu postura con NIST, CIS, OWASP y MITRE
Cada hallazgo viene ligado a las referencias que usa tu auditor: MITRE ATT&CK, OWASP Top 10, OWASP API Security Top 10, NIST CSF y CIS Controls v8, con el nombre y el impacto de cada código. El widget Postura por referencial agrupa los hallazgos abiertos por categoría de NIST, MITRE ATT&CK o CIS, con la semana anterior al lado.
- Cinco referenciales en cada hallazgo
- Postura por referencial, semana contra semana
- En el informe técnico, tu configuración frente a metas de buenas prácticas
- Tu nota contra tu nota de la ronda anterior

Postura por referencial, semana contra semana
Lleva el benchmark a tu dashboard: el widget Postura por referencial muestra los hallazgos abiertos por categoría del NIST, del MITRE ATT&CK o del CIS, con la semana anterior al lado, y el radar muestra el OWASP API Top 10 en el mismo panel.

Qué corregir primero
Cada hallazgo dice qué es, por qué importa, la evidencia y qué hacer. Juntos, forman un plan por prioridad: urgentes, importantes, los que vale la pena corregir y los que se corrigen ahí mismo. El historial muestra lo que ya se aplicó, con el estado anterior guardado.
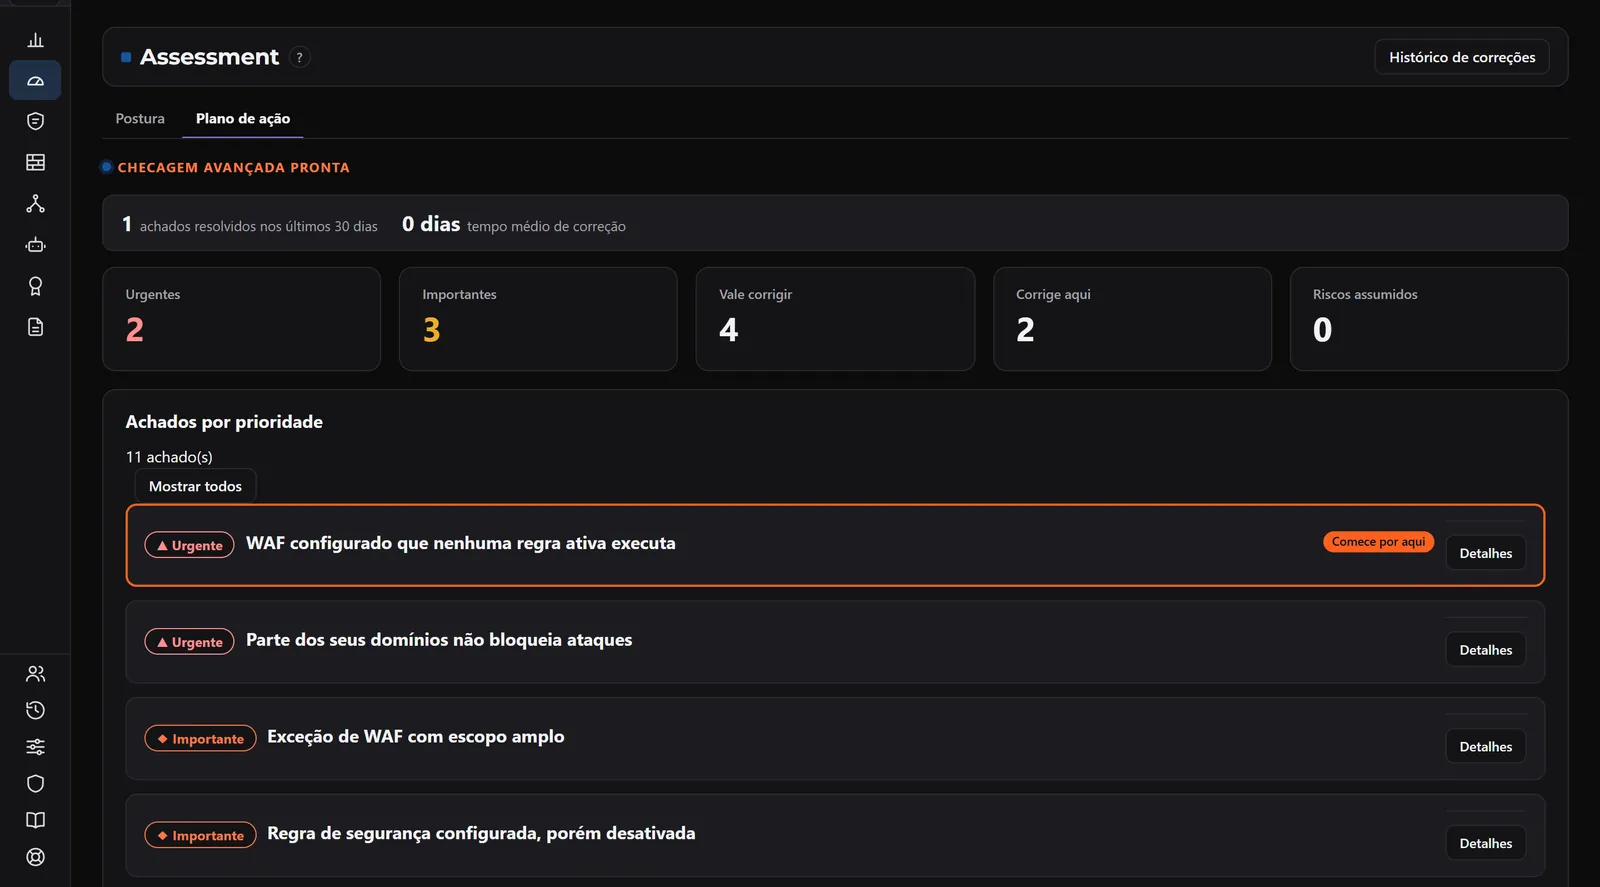
De la nota a la decisión
Riesgo aceptado con plazo
Aceptar un riesgo pide motivo, responsable y plazo de 30, 60, 90 o 180 días. Un hallazgo crítico acepta máximo 30. Al vencer, vuelve a quedar abierto.
Prueba activa del WAF
Con tu autorización, técnicas de ataque inofensivas van hasta 5 dominios, y el resultado muestra qué bloqueó el WAF y qué pasó.
Informe en PDF
El informe sale en PDF para la dirección, con evidencias de apoyo a la Resolución CMN 4.893, a la Resolución BCB 85 y a FAPI 2.0.
Reglas sugeridas
Para llevar el WAF a bloqueo, el assessment sugiere las reglas. Quien las aplica es una persona de tu equipo.
Compara las rondas
La variación desde el assessment anterior muestra los hallazgos nuevos y los resueltos. La metodología está versionada.
Nota en el panel
La nota de postura y su evolución entran en los dashboards como widgets.
Qué necesitas para usarlo
- Postura y Benchmark es parte de WAF Manager.
- Una conexión registrada con el proveedor. La evaluación solo lee la configuración.
- Aceptar, renovar y reactivar un riesgo depende de tu rol.
Escenario de Riesgo en Brasil
en Brasil en 2026, un alza de 3,5% sobre el año anterior. Visibilidad y respuesta rápida reducen el impacto antes de que el incidente se propague.
comenzaron por un compromiso de la cadena de suministro, empatado con el phishing como la puerta de entrada más común. Saber qué APIs e integraciones de terceros están expuestas es el primer paso para reducir ese riesgo.
Conoce la postura de tu borde
Mira la nota de 0 a 100, la puntuación por dominio del NIST CSF y los hallazgos priorizados de tu cuenta.
En la conversación, presentas tu escenario y ves el informe de Postura y Benchmark sobre él.
Hable con un especialista →