Insights Gestión de WAF
Reglas, firewalls, listas y certificados de tu WAF en un solo lugar, con prueba en el tráfico real antes de activar cualquier regla.
Simula la regla en el tráfico real
Antes de activar una regla, Insights muestra cuántas solicitudes de la ventana reciente habría capturado. Donde el proveedor lo ofrece, la regla empieza en modo observación: registra sin bloquear, y revisas los falsos positivos antes de pasar a bloqueo.
- Simulación con el tráfico real reciente, sin activar nada
- Modo observación antes del bloqueo, donde el proveedor lo ofrece
- Editor condición por condición, con grupos Y y O
- Revisar cambios antes de aplicar
Todo el WAF en un solo panel
La protección de tu parque de una vez
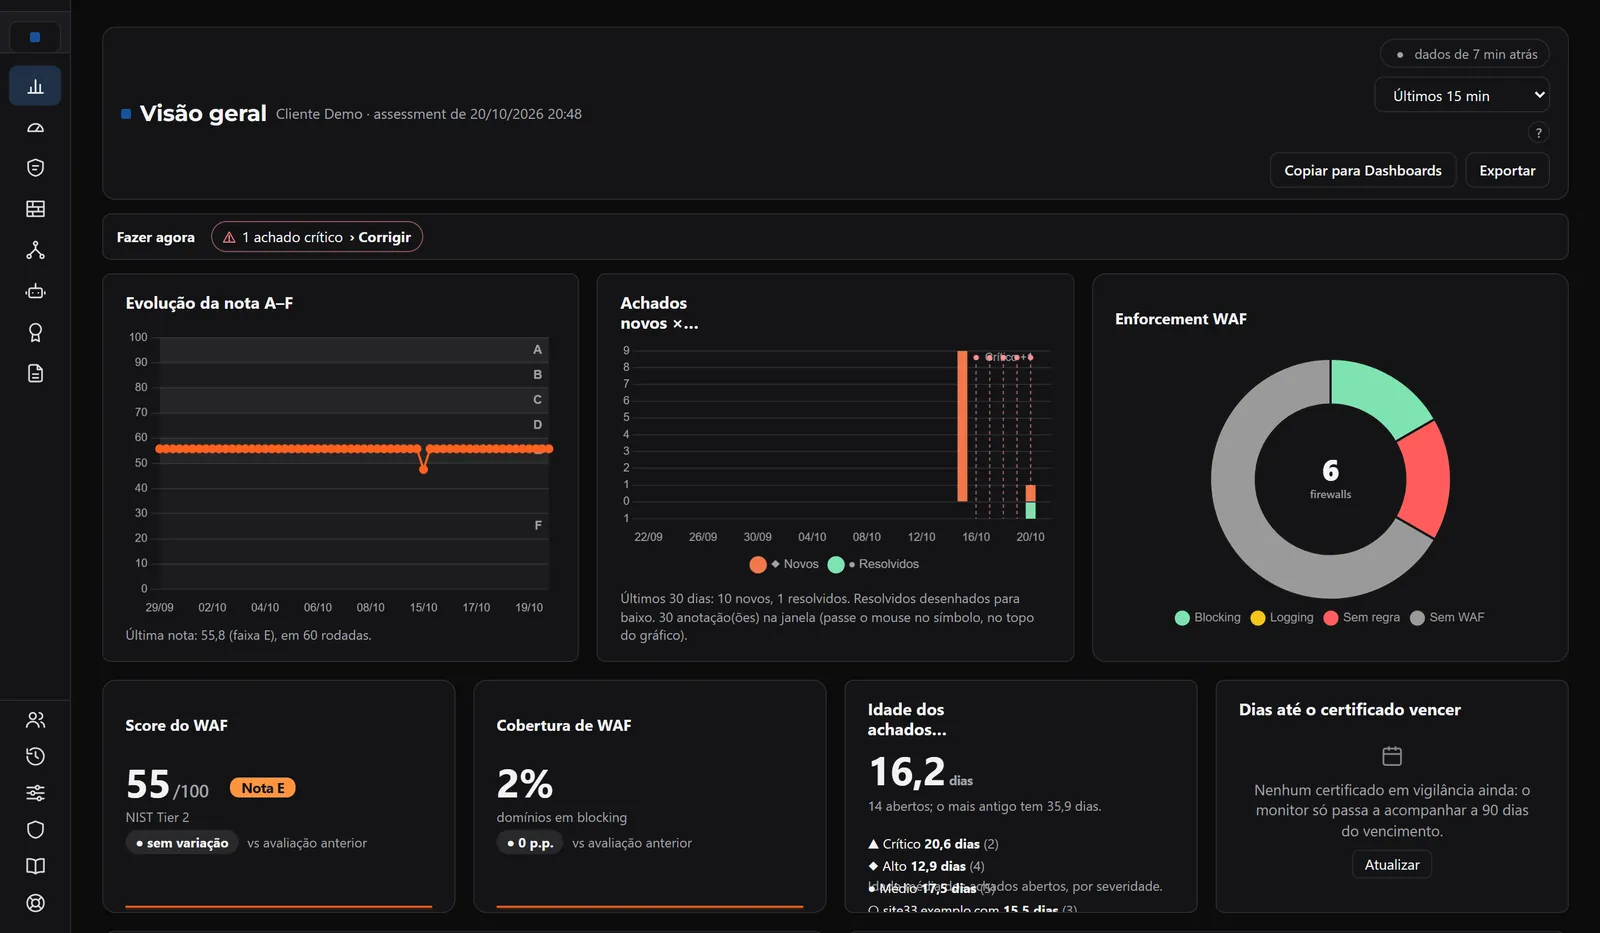
La visión general reúne la evolución de la nota de A a F, los hallazgos nuevos y resueltos, cuánto del parque está en bloqueo y el score de cada WAF. Lo que pide acción aparece en Hacer ahora, con el atajo para corregir.
Pide la regla con tus propias palabras
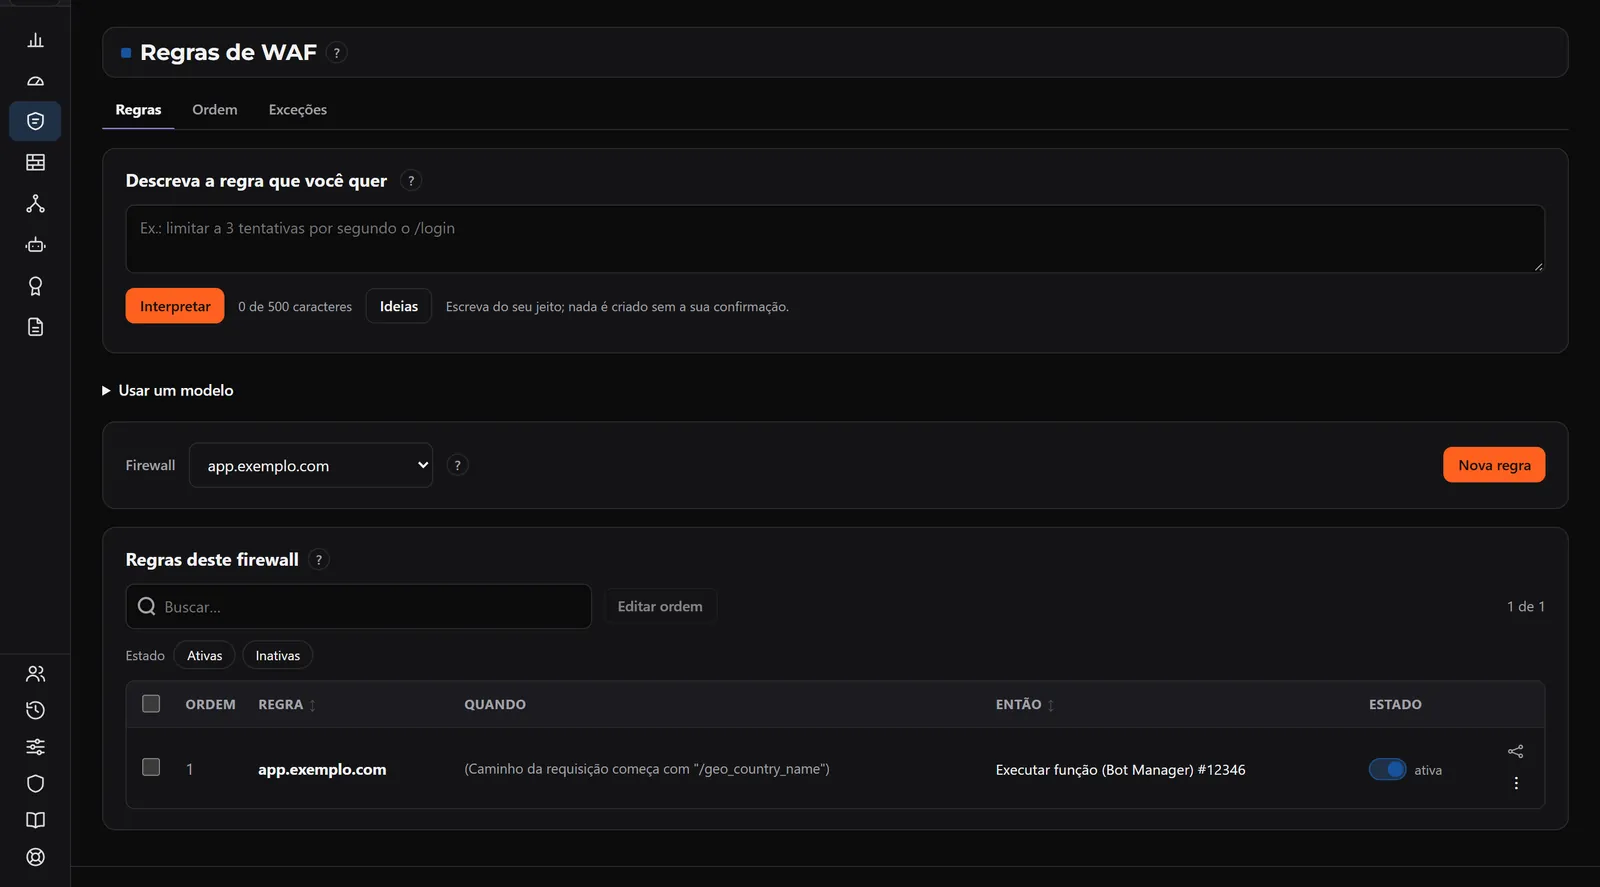
Escribe lo que quieres, como limitar /login a 3 intentos por segundo, e Insights arma la regla para que la revises. Nada se crea sin tu confirmación. Si prefieres, empieza desde una plantilla lista.
- Reglas, orden y excepciones de cada firewall
- Plantillas listas para empezar
- La regla llega para revisión, nunca se aplica sola
Firewalls, listas y certificados
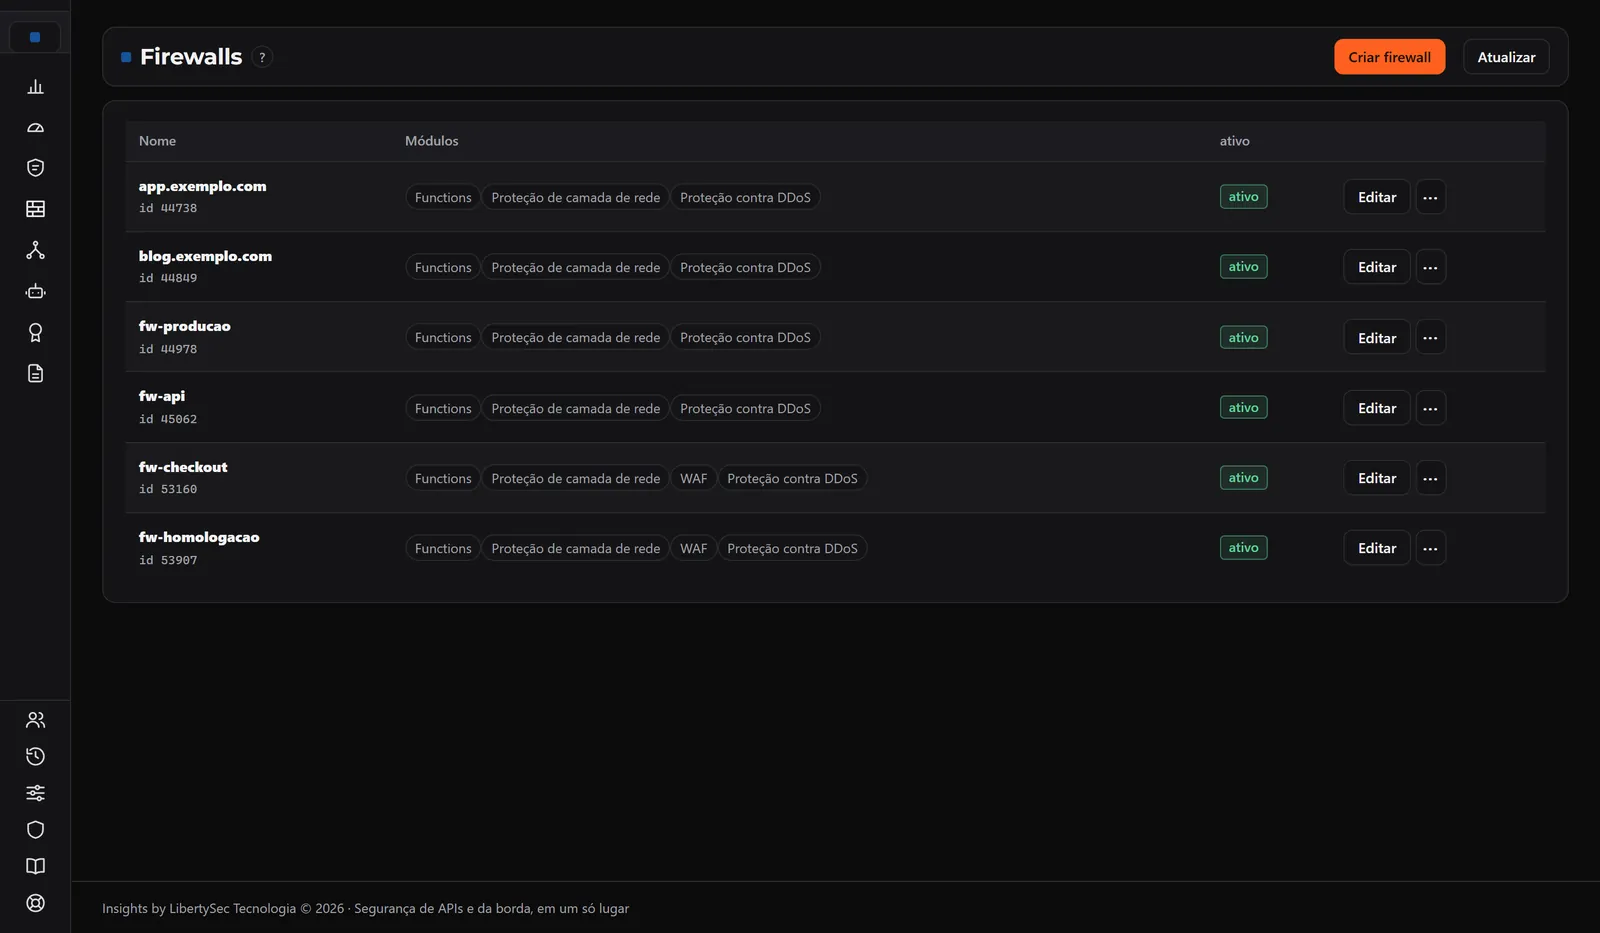
Cada firewall aparece con sus módulos y reglas, y editar, desactivar y clonar están en la propia fila. Las Network Lists guardan las IP, redes y países que bloqueas o permites. Los certificados están en el mismo lugar, con listas de revocación y páginas de error personalizadas.
Lo que viene además
Prueba activa de la protección del WAF
Con el edge conectado con gestión y tu autorización, técnicas de ataque inofensivas, como SQL injection, XSS, path traversal y SSRF, van hasta 5 dominios. El resultado muestra qué bloqueó el WAF y qué pasó.
Nota de 0 a 100
El assessment da la nota de la postura, de A a F, con la puntuación por dominio del NIST CSF y los hallazgos priorizados.
Plan de acción
Los hallazgos se convierten en una lista por prioridad, con qué corregir primero y el historial de lo que ya se aplicó.
Mapa de relaciones
Mira dónde se usa cada regla, lista y certificado antes de cambiar algo.
Cambio con confirmación
Toda acción pasa por vista previa y confirmación fuerte, y queda registrada con quién la hizo y cuándo.
Bot Manager del proveedor
La configuración de bots del proveedor también está aquí. Los detectores y plantillas de bot están en Bot Defense.
WAF Manager en 2 minutos
Qué necesitas para usarlo
- Licencia de WAF Manager.
- Edge conectado con gestión: la credencial del proveedor con permiso para leer y modificar la configuración.
- Los recursos de gestión siguen lo que ofrece tu proveedor. Las plataformas compatibles están en la página de Integraciones.
Escenario de Riesgo en Brasil
en Brasil en 2026, un alza de 3,5% sobre el año anterior. Visibilidad y respuesta rápida reducen el impacto antes de que el incidente se propague.
comenzaron por un compromiso de la cadena de suministro, empatado con el phishing como la puerta de entrada más común. Saber qué APIs e integraciones de terceros están expuestas es el primer paso para reducir ese riesgo.
Mira tu WAF en Insights
Lleva a nuestro equipo los firewalls y las reglas que mantienes hoy y mira la postura, el plan de acción y la prueba en el tráfico real.
En la conversación, revisamos tus firewalls y mostramos lo que WAF Manager hace con ellos.
Hable con un especialista →