Insights Sec Hunter
Caza de amenazas sobre los eventos de tu borde: filtros con un clic, la cola de alertas del SOC y el tiempo real, en el mismo lugar.
Consulta tus logs con filtros simples
Haz clic en un valor para filtrar por él, o usa Alt y clic para excluir. IP, red (ASN), país, dominio, endpoint, firma del WAF y método se vuelven filtro, y la consulta completa queda en el enlace para compartir.
- Ventanas de 5 minutos a 90 días, dentro de la retención
- 23 widgets, del log crudo a los orígenes que más datos se llevan
- Layout editable y widgets personalizables
- Abrir en Forense con los filtros y la ventana listos
Qué pide atención primero
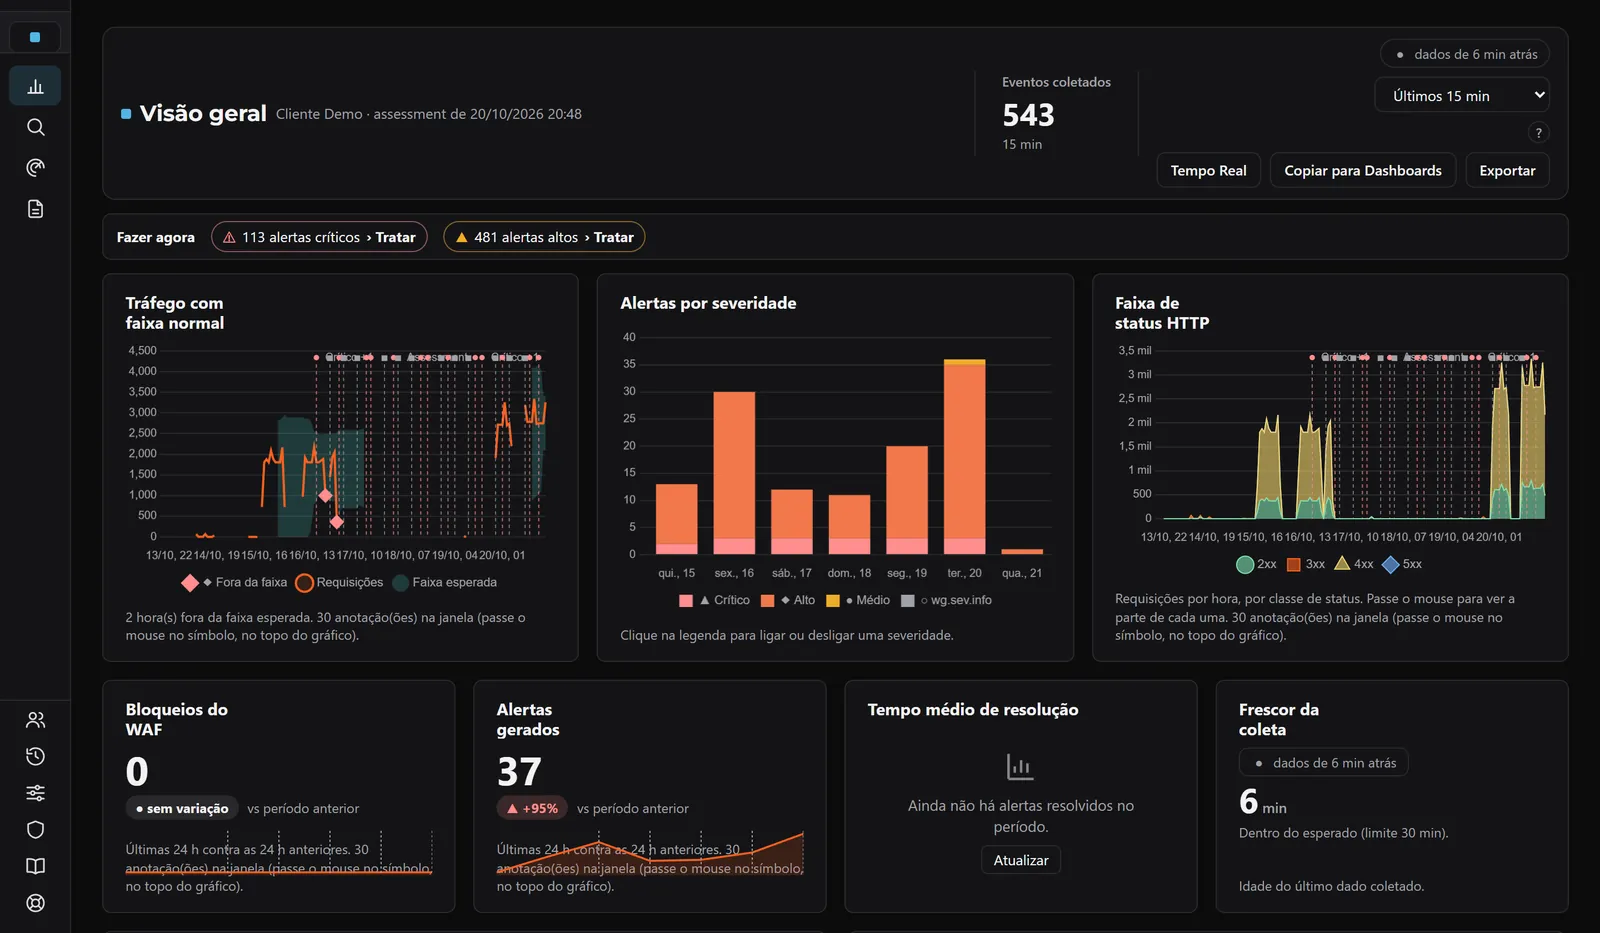
La visión general muestra el tráfico con rango normal, las alertas por severidad y la franja de estado HTTP. En Hacer ahora, las alertas críticas ya vienen con el atajo para tratarlas.
La cola de alertas del SOC
Las alertas vienen de la más urgente a la menos, con filtro por período, origen y reconocimiento, y la tendencia a lo largo de los días.

Lo que está pasando ahora
Los eventos llegan en vivo, con recortes por estado, acción del WAF, método, dominio, país y red, y actualización automática.

Del hallazgo al equipo
Alerta donde está el equipo
Jira, Microsoft Teams, Slack, Discord, Telegram, Google Chat, PagerDuty, Opsgenie, ServiceNow, webhook y correo.
Para tu SIEM
Envío por Syslog en CEF o RFC 5424 con TLS, y a Splunk HEC.
Retención que tú defines
Eliges cuántos días guardar el índice y el cuerpo de los eventos, y un tope de tamaño. Cuando el tope se excede, sale el día más antiguo y la recolección continúa.
Log completo con permiso
Abrir el log completo exige rol de Operador o superior, y cada apertura queda registrada.
Abrir en Forense
Con un clic, la investigación pasa al Análisis Forense ya con los filtros y la ventana.
Cualquier proveedor con eventos
El Hunting lee los eventos recolectados de cualquier proveedor conectado que ofrezca eventos.
Sec Hunter en 2 minutos y medio
Qué necesitas para usarlo
- Licencia de Sec Hunter.
- Una conexión con recolección de eventos activa.
- El botón Abrir en Forense requiere la licencia de Análisis Forense.
Escenario de Riesgo en Brasil
en Brasil en 2026, un alza de 3,5% sobre el año anterior. Visibilidad y respuesta rápida reducen el impacto antes de que el incidente se propague.
comenzaron por un compromiso de la cadena de suministro, empatado con el phishing como la puerta de entrada más común. Saber qué APIs e integraciones de terceros están expuestas es el primer paso para reducir ese riesgo.
Investigue lo que pasa por su borde
Lleve a nuestro equipo la pregunta que necesita responder y vea cómo Sec Hunter la busca.
En la conversación, vemos qué fuentes quedan conectadas y qué alertas siguen hacia su SIEM.
Hable con un especialista →