Insights API Security
Sepa qué APIs expone su empresa. Insights arma el inventario a partir del tráfico real de su borde y de sus gateways, documenta cada API y señala el riesgo con la solicitud que lo prueba.
El inventario vivo de tus APIs
LibertySec conecta Insights a tu borde, a tu WAF y a los gateways de API que ya usas, y el inventario nace del tráfico. Cada endpoint se clasifica como legítimo, shadow (fuera de la especificación o nunca revisado) o zombi (dado de baja y que aún recibe llamadas), con el motivo escrito.
- Clasificación según la especificación, endpoint por endpoint
- Shadow y zombi con el motivo de cada uno
- Inventario que sigue el tráfico
Del descubrimiento a la corrección
El camino de cada llamada
Del consumidor al origen, pasando por el borde, el WAF y el gateway, con los consumidores por país y por red en ventanas de 24 horas o 7 días y un panel de detalle en cada nodo.
La documentación nace del tráfico
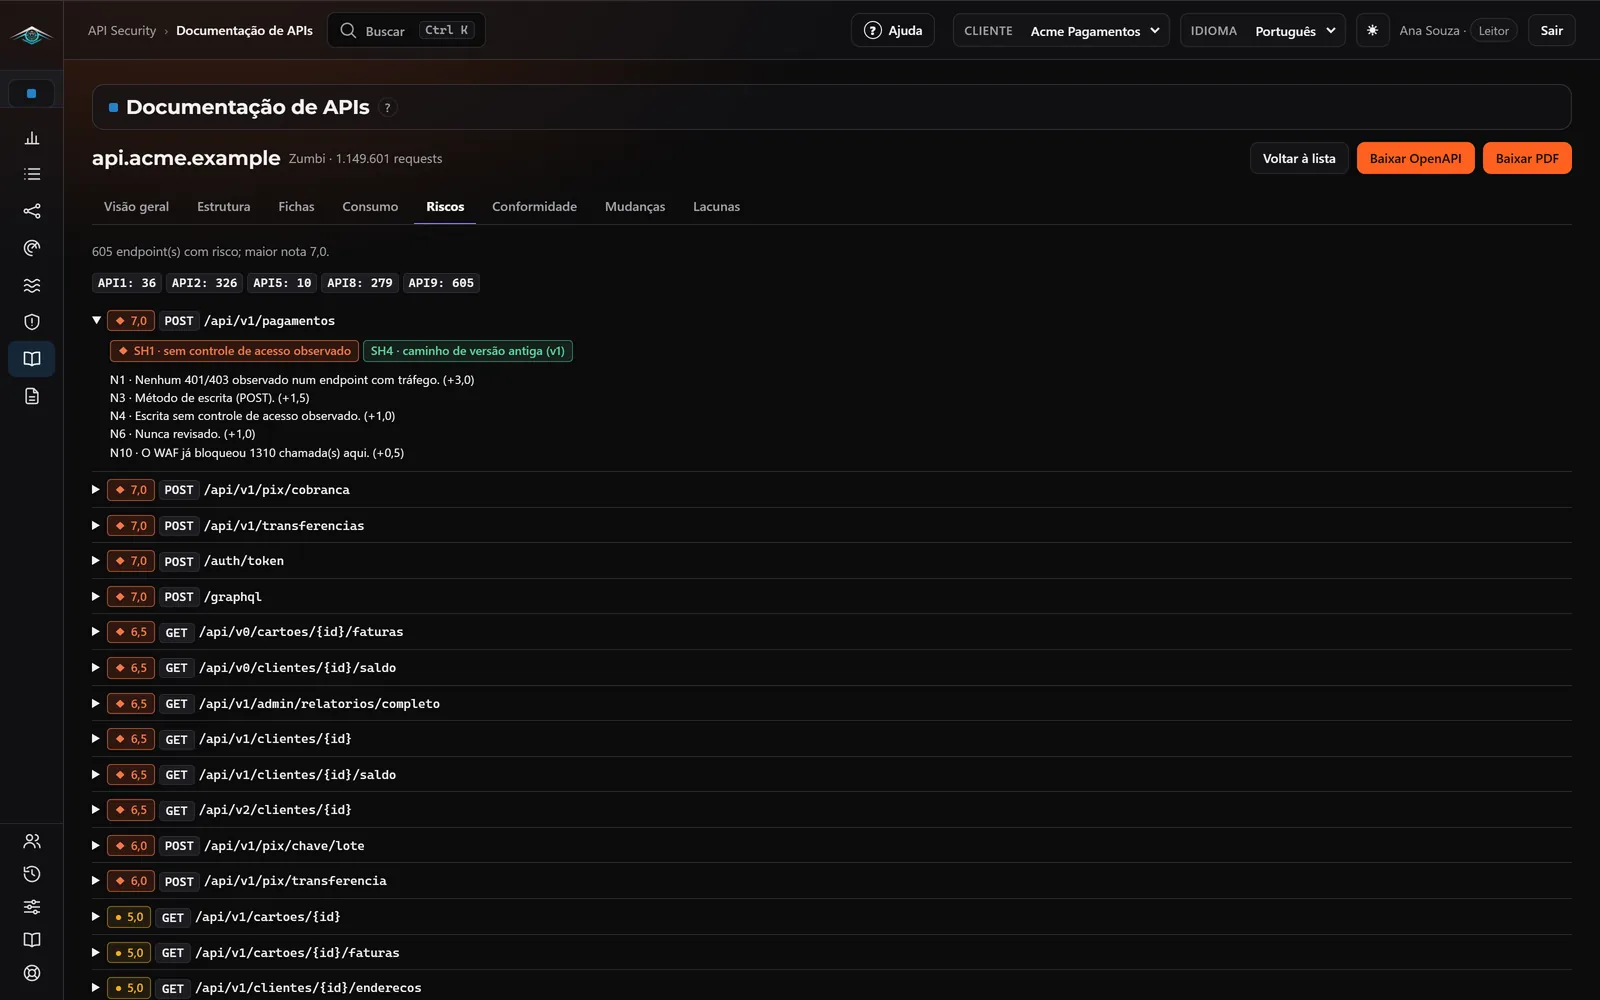
Cada API recibe su documentación en 8 pestañas: Visión general, Estructura, Fichas, Consumo, Riesgos, Cumplimiento, Cambios y Brechas. OpenAPI para descargar, PDF de la API y lo que cambió desde la última versión.
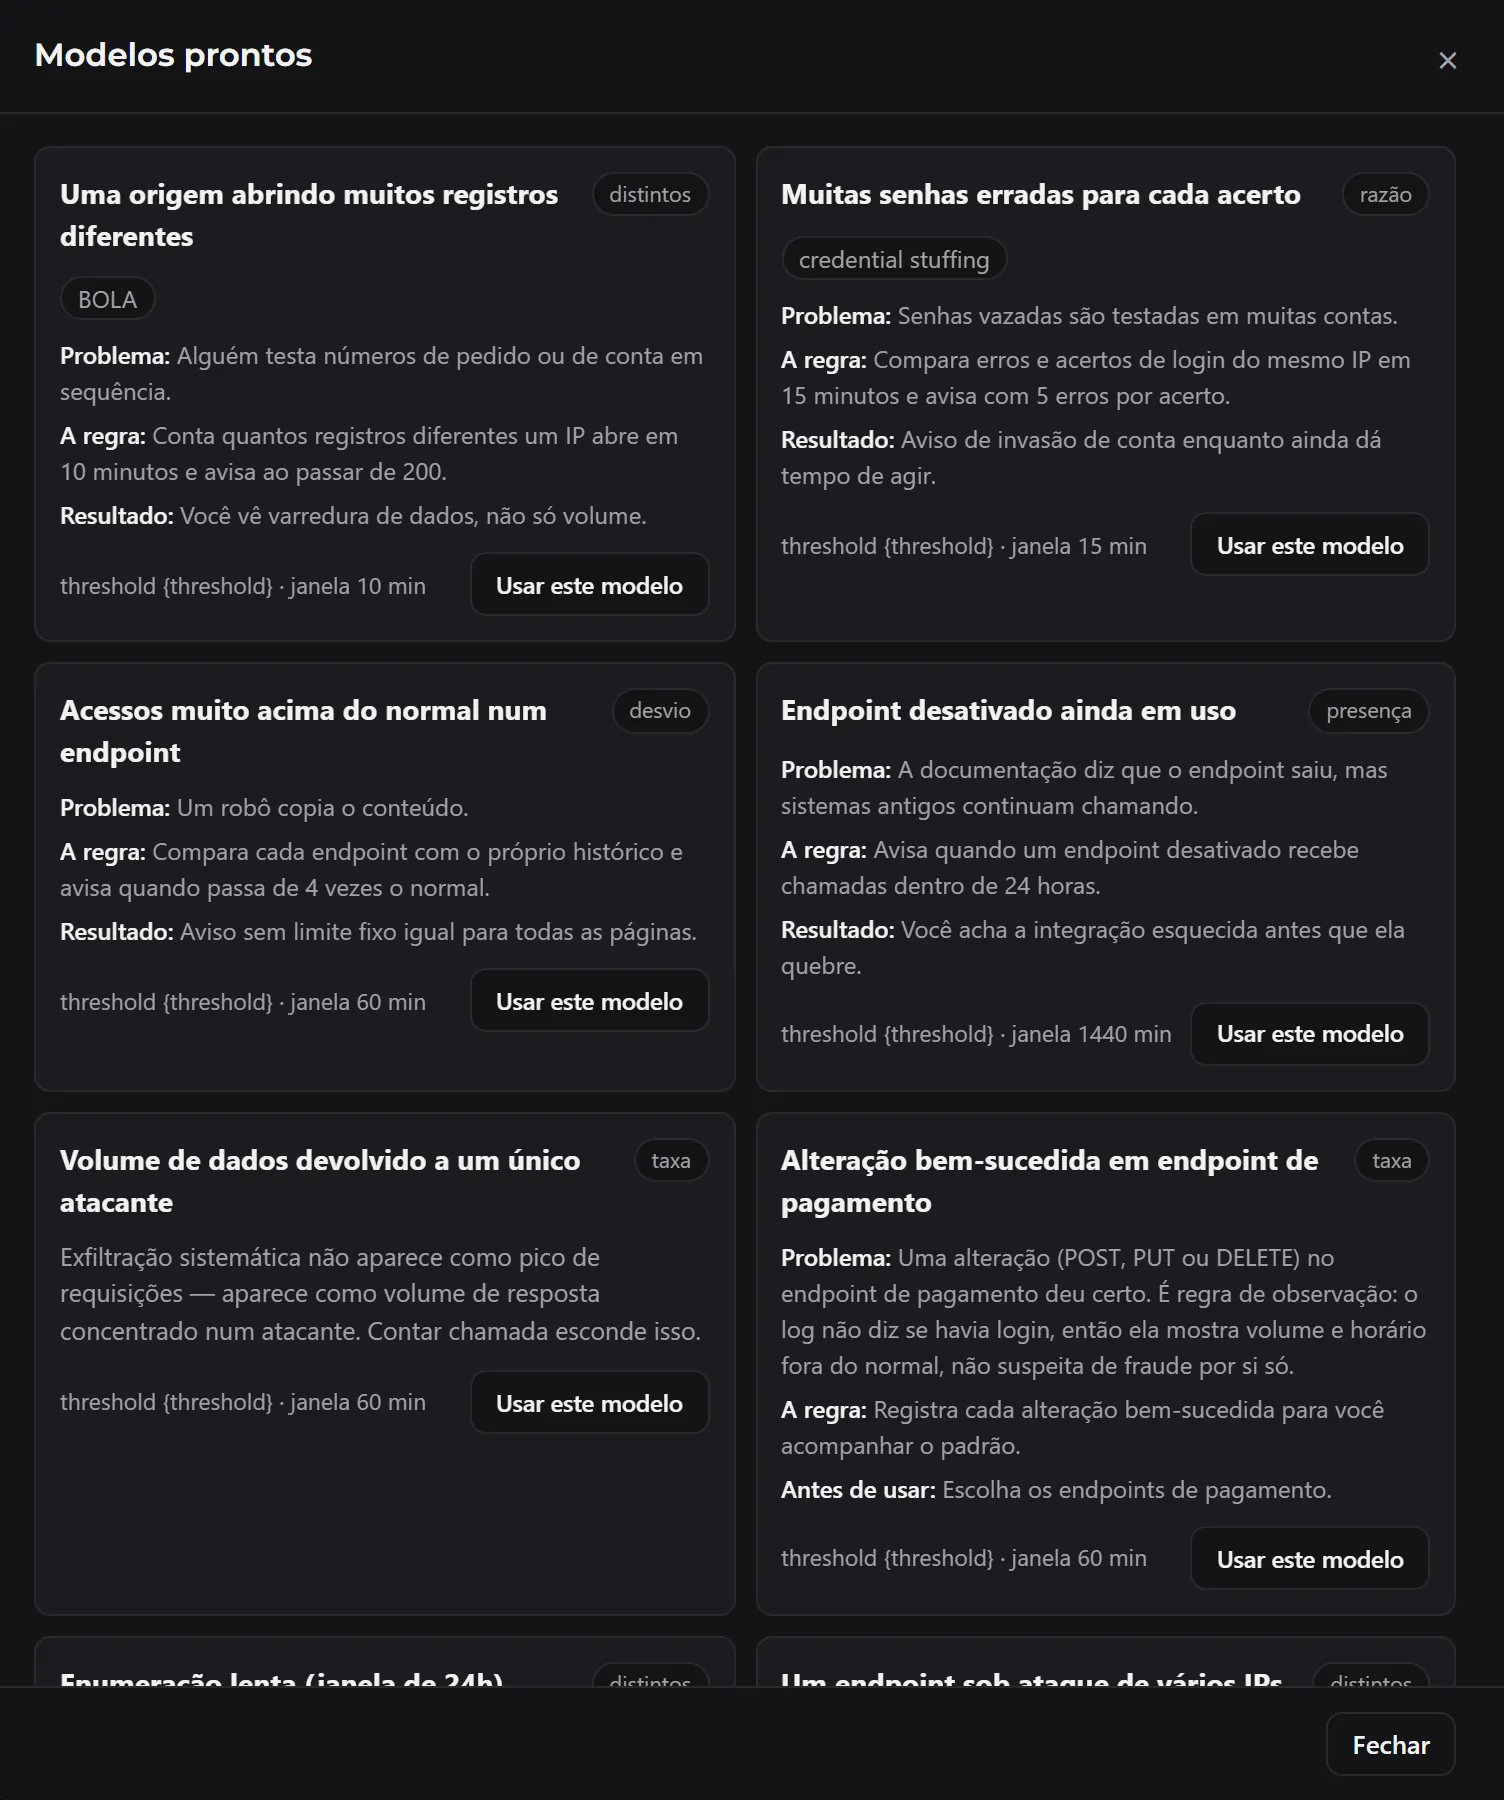
15 plantillas listas de detección
Barrido de rutas, muchas contraseñas erróneas por cada acierto, enumeración lenta, volumen de datos devuelto a un único atacante, endpoint desactivado aún en uso y acceso a muchos objetos por consumidor (BOLA). Cada plantilla explica el problema, la regla y el resultado, y nace desactivada.
Mira tus APIs
Un especialista de LibertySec conecta tu borde y muestra el inventario con tu tráfico.
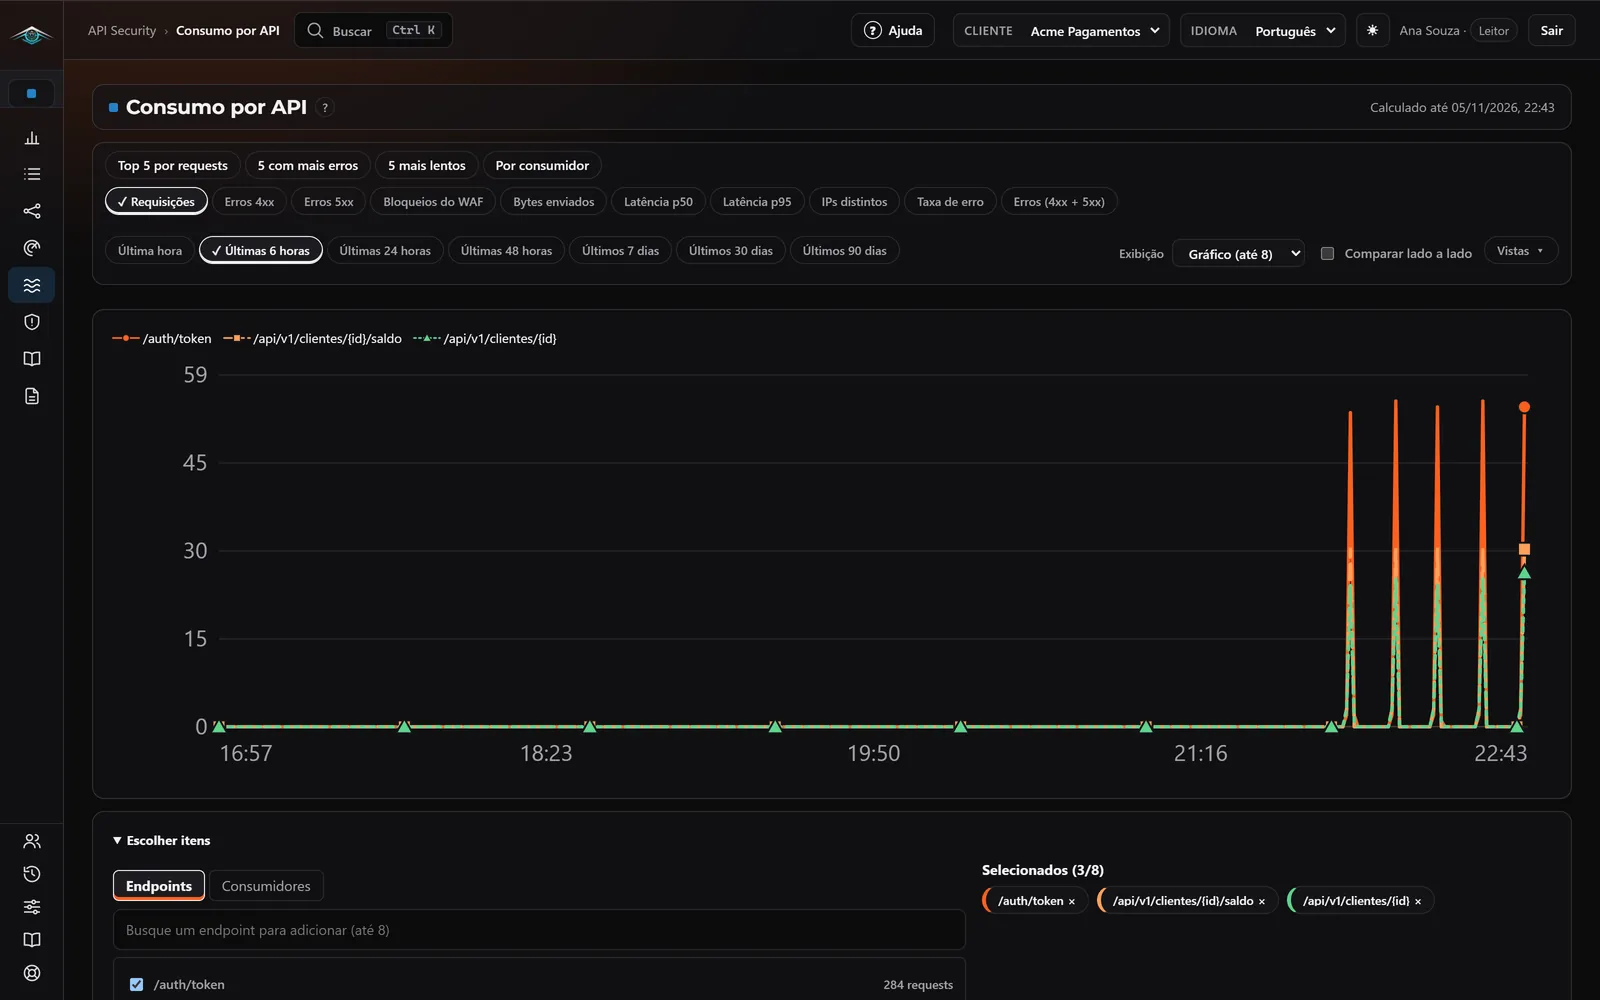
Cada endpoint con su normal
Lo normal de cada endpoint se calcula por hora de la semana, sobre 28 días, para solicitudes, errores 4xx y 5xx, volumen de datos y latencia p95. El desvío se abre cuando el valor sale del rango y se cierra solo cuando vuelve.
Las 10 categorías, con evidencia
Cubre las 10 categorías del OWASP API Security Top 10: 8 con detección automática, cada hallazgo con la solicitud que lo respalda, y 2 con verificación guiada.
La corrección lista, una persona confirma
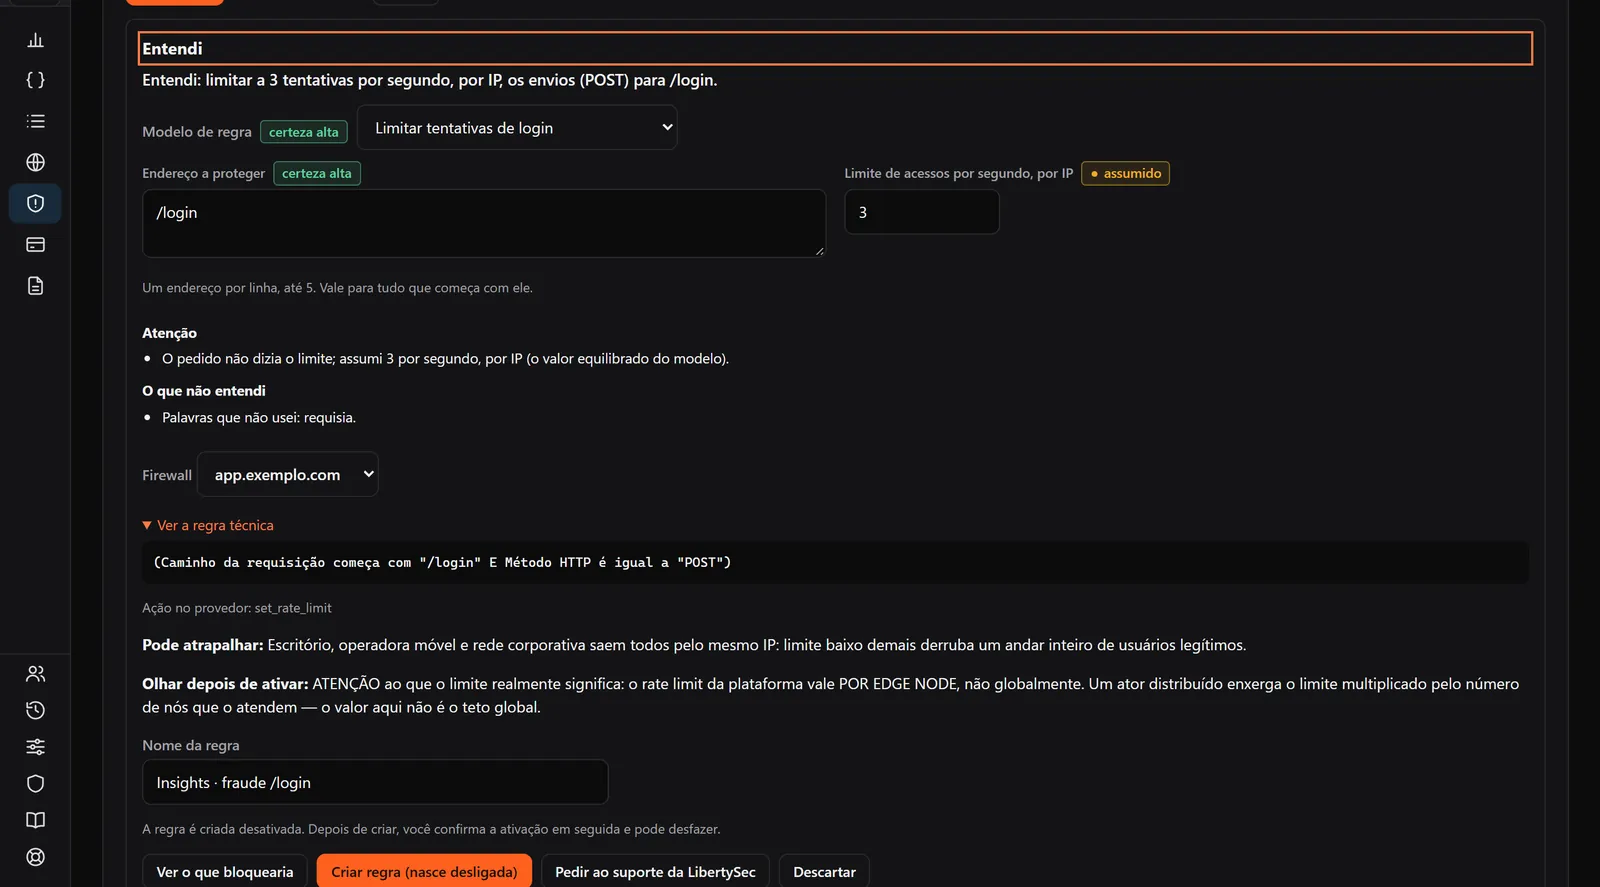
Con el edge conectado con gestión, el hallazgo viene con la corrección lista para que una persona de tu equipo confirme, y la acción queda registrada con pista de auditoría. Pide la regla con tus propias palabras: Insights muestra lo que entendió, y la regla nace desactivada.
Pruebas, plazos y evidencias
Prueba de BOLA asistida
Con dos credenciales de prueba, Insights verifica si una identidad accede a los objetos de la otra. Solo GET, hasta 10 endpoints y 150 solicitudes por ejecución, y el cuerpo de la respuesta nunca se guarda.
Prueba activa de la protección del WAF
Con el edge conectado con gestión, técnicas de ataque inofensivas muestran qué bloquea el WAF y qué deja pasar.
Riesgo aceptado con responsable y plazo
Motivo, responsable y plazo de 30, 60, 90 o 180 días. Al vencer, el riesgo se reabre solo.
Spec contra producción
El OpenAPI declarado, incluido el de tu pipeline de CI/CD, comparado con lo que ve el borde.
Consumo por API
Solicitudes, errores y latencia por endpoint, con la identidad del consumidor cuando hay un gateway conectado.
Informes
Informe ejecutivo, PDF de la API y evidencias de apoyo para la regulación bancaria.
Insights en 3 minutos
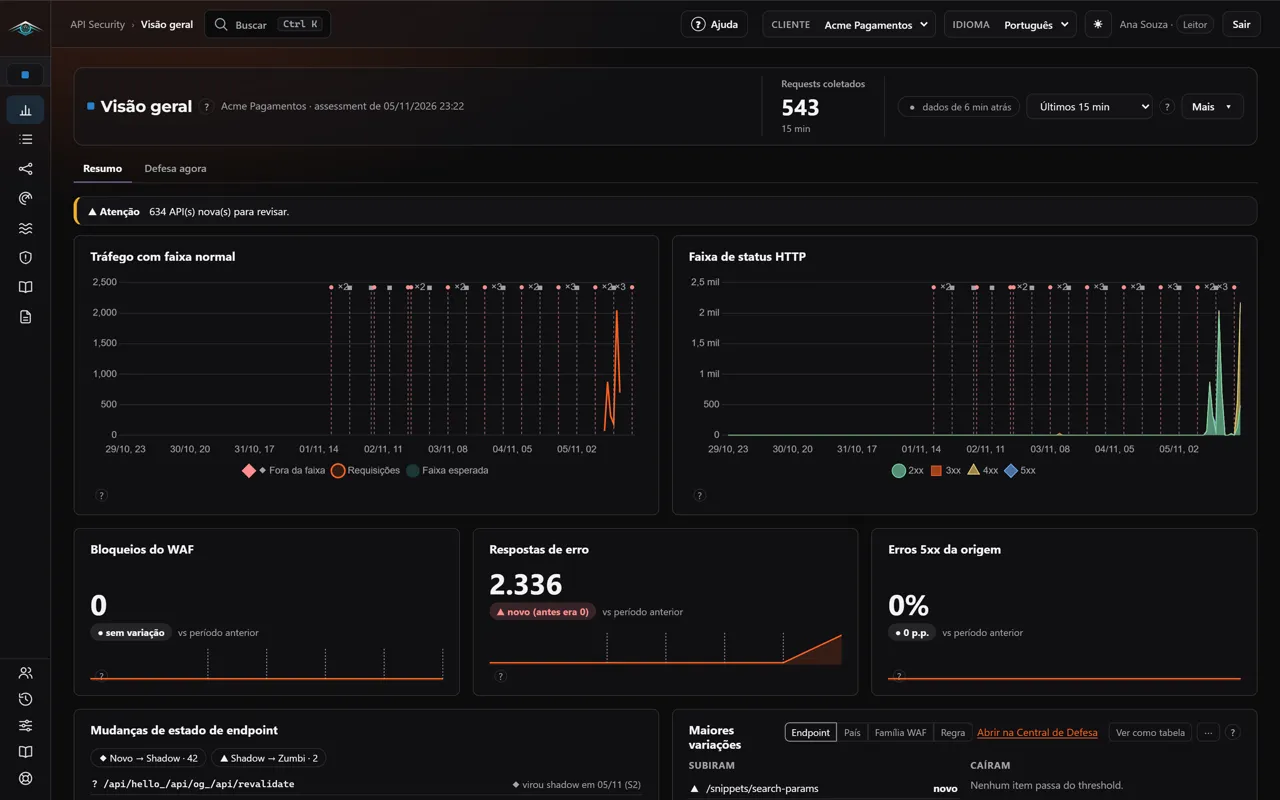 Narrado en portugués · 3 min
Qué necesitas para usarlo
- Licencia de API Security.
- Borde, WAF o gateway de API conectado. LibertySec hace la conexión, y un especialista confirma contigo cómo queda en tu entorno.
- La corrección lista y la prueba activa de la protección del WAF requieren el edge conectado con gestión.
Escenario de Riesgo en Brasil
en Brasil en 2026, un alza de 3,5% sobre el año anterior. Visibilidad y respuesta rápida reducen el impacto antes de que el incidente se propague.
comenzaron por un compromiso de la cadena de suministro, empatado con el phishing como la puerta de entrada más común. Saber qué APIs e integraciones de terceros están expuestas es el primer paso para reducir ese riesgo.
Sepa qué APIs expone su empresa
Cuéntenos cómo es su ambiente: borde, WAF y gateways. Un especialista explica qué muestra Insights en él y cómo se hace la conexión.