Insights Postura e Benchmark
A nota da sua postura de 0 a 100, reavaliada a cada 6 horas e comparada com NIST CSF, CIS Controls, OWASP e MITRE ATT&CK.
Reavaliado a cada 6 horas
O Insights reavalia a postura de cada conexão ativa a cada 6 horas, sem ninguém pedir, e avisa quando aparece algo crítico. A cada rodada, a nota de 0 a 100 é comparada com a anterior: A a partir de 90, B a partir de 80, C de 70, D de 60, E de 50 e F abaixo disso.
- Leitura da configuração, sem alterar nada
- Pontuação por domínio do NIST CSF e Tier de maturidade
- Alerta quando surge um achado crítico
- Nova rodada sob demanda, quando você quiser
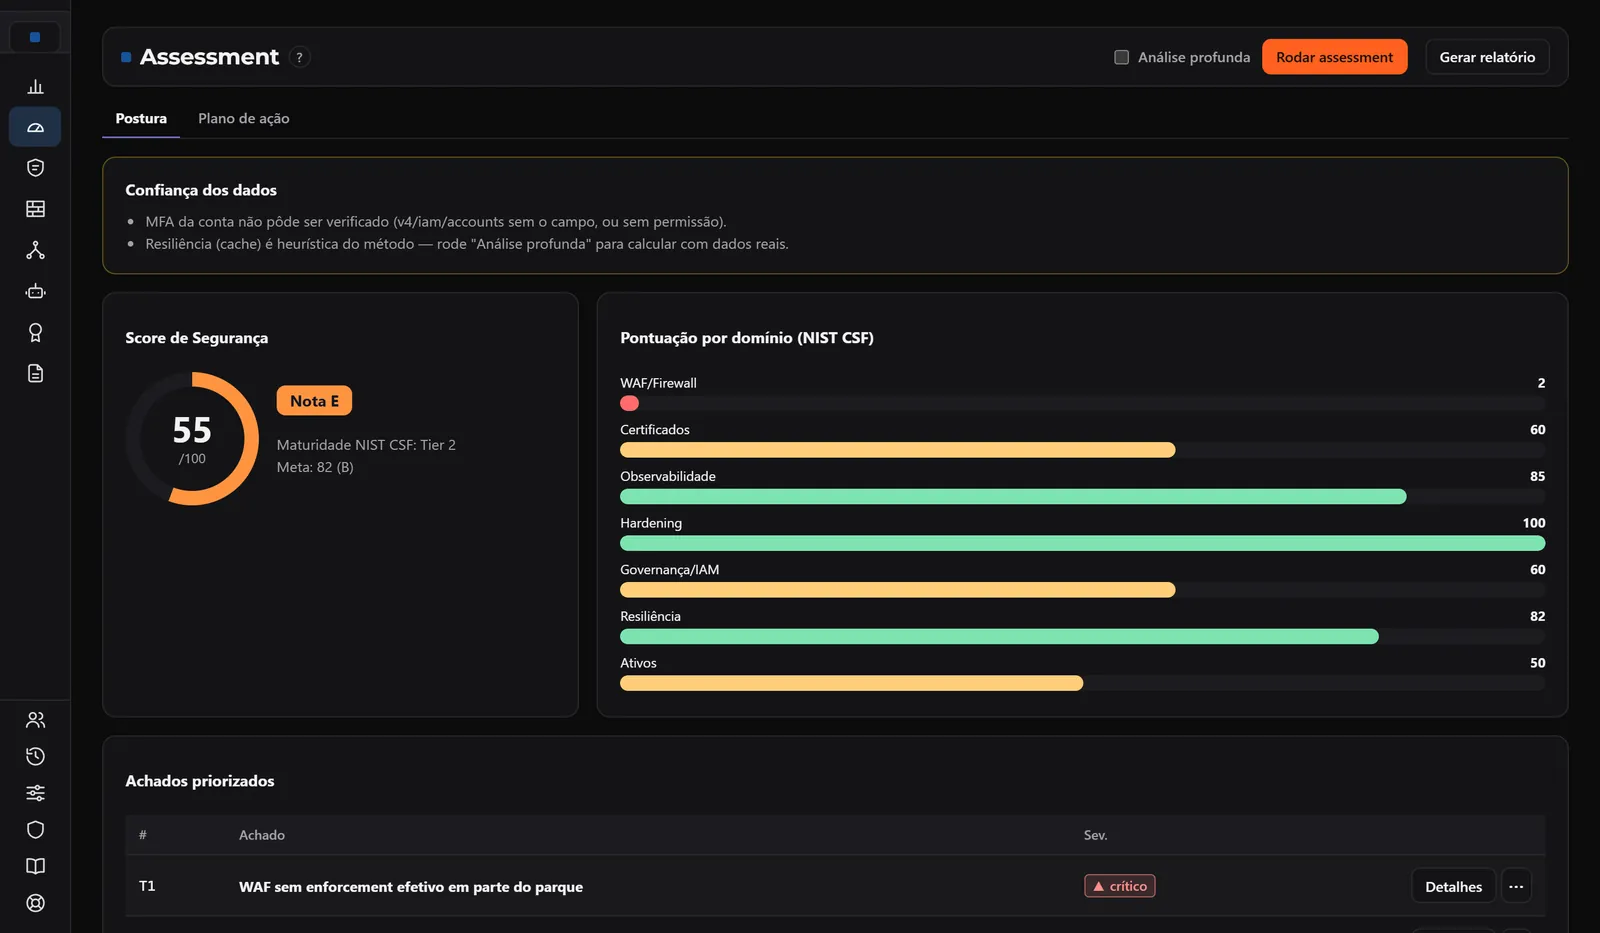
Compare a sua postura com NIST, CIS, OWASP e MITRE
Cada achado vem ligado às referências que o seu auditor usa: MITRE ATT&CK, OWASP Top 10, OWASP API Security Top 10, NIST CSF e CIS Controls v8, com o nome e o impacto de cada código. O widget Postura por referencial agrupa os achados abertos por categoria do NIST, do MITRE ATT&CK ou do CIS, com a semana anterior ao lado.
- Cinco referenciais em cada achado
- Postura por referencial, semana contra semana
- No relatório técnico, a sua configuração contra metas de boa prática
- A sua nota contra a sua nota da rodada anterior

Postura por referencial, semana contra semana
Leve o benchmark para a sua dashboard: o widget Postura por referencial mostra os achados abertos por categoria do NIST, do MITRE ATT&CK ou do CIS, com a semana anterior ao lado, e o radar mostra o OWASP API Top 10 no mesmo painel.

O que corrigir primeiro
Cada achado diz o que é, por que importa, a evidência e o que fazer. Juntos, viram um plano por prioridade: urgentes, importantes, os que valem corrigir e os que dá para corrigir dali mesmo. O histórico mostra o que já foi aplicado, com o estado anterior guardado.
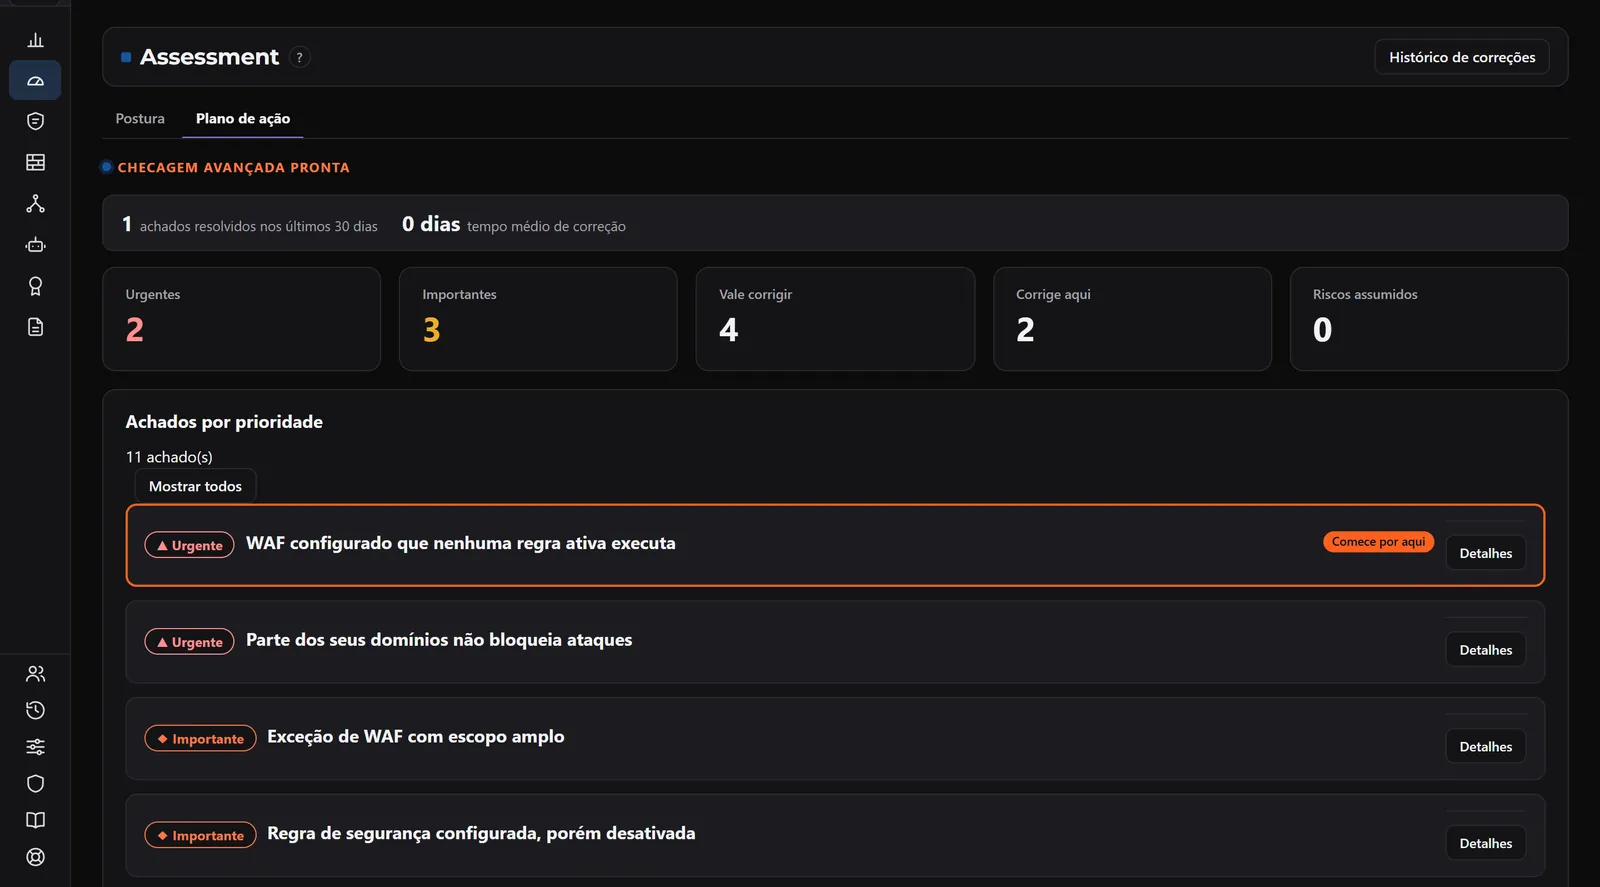
Da nota à decisão
Risco aceito com prazo
Aceitar um risco pede motivo, responsável e prazo de 30, 60, 90 ou 180 dias. Achado crítico aceita no máximo 30. Ao vencer, volta a ficar aberto.
Teste ativo do WAF
Com a sua autorização, técnicas de ataque inofensivas vão a até 5 domínios, e o resultado mostra o que o WAF bloqueou e o que passou.
Relatório em PDF
O laudo sai em PDF para a diretoria, com evidências de apoio à Resolução CMN 4.893, à Resolução BCB 85 e ao FAPI 2.0.
Regras sugeridas
Para levar o WAF a bloqueio, o assessment sugere as regras. Quem aplica é uma pessoa do seu time.
Compare as rodadas
A variação desde o assessment anterior mostra os achados novos e os resolvidos. A metodologia é versionada.
Nota no painel
A nota de postura e a evolução dela entram nas dashboards como widgets.
O que precisa para usar
- Postura e Benchmark faz parte do WAF Manager.
- Uma conexão cadastrada com o provedor. A avaliação só lê a configuração.
- Aceitar, renovar e reativar um risco depende do seu papel.
Cenário de Risco no Brasil
no Brasil em 2026, alta de 3,5% sobre o ano anterior. Visibilidade e resposta rápida reduzem o impacto antes que o incidente se espalhe.
começaram por um comprometimento da cadeia de suprimentos, empatado com o phishing como a porta de entrada mais comum. Saber quais APIs e integrações de terceiros estão expostas é o primeiro passo para reduzir esse risco.
Conheça a postura da sua borda
Veja a nota de 0 a 100, a pontuação por domínio do NIST CSF e os achados priorizados da sua conta.
Na conversa, você apresenta o seu cenário e vê o relatório de Postura e Benchmark sobre ele.
Fale com um especialista →