Insights Mapa de APIs
Del consumidor al origen, capa por capa. El camino de cada llamada, armado a partir del tráfico real.
El mapa, en funcionamiento
Del consumidor al origen, capa por capa.
El camino de cada llamada
Cada capa es una tarjeta. Haz clic en cualquiera para ver qué es y a qué está conectada.
-
01
Consumidor
Quién llama a la API, por país y por red.
-
02
Workload
La aplicación en el borde que recibe la llamada.
-
03
Firewall
El firewall que atraviesa la llamada.
-
04
API
El host de la API, con endpoints, requests y estado.
-
05
Recursos
Los recursos y las operaciones dentro de la API.
Una API, vista completa
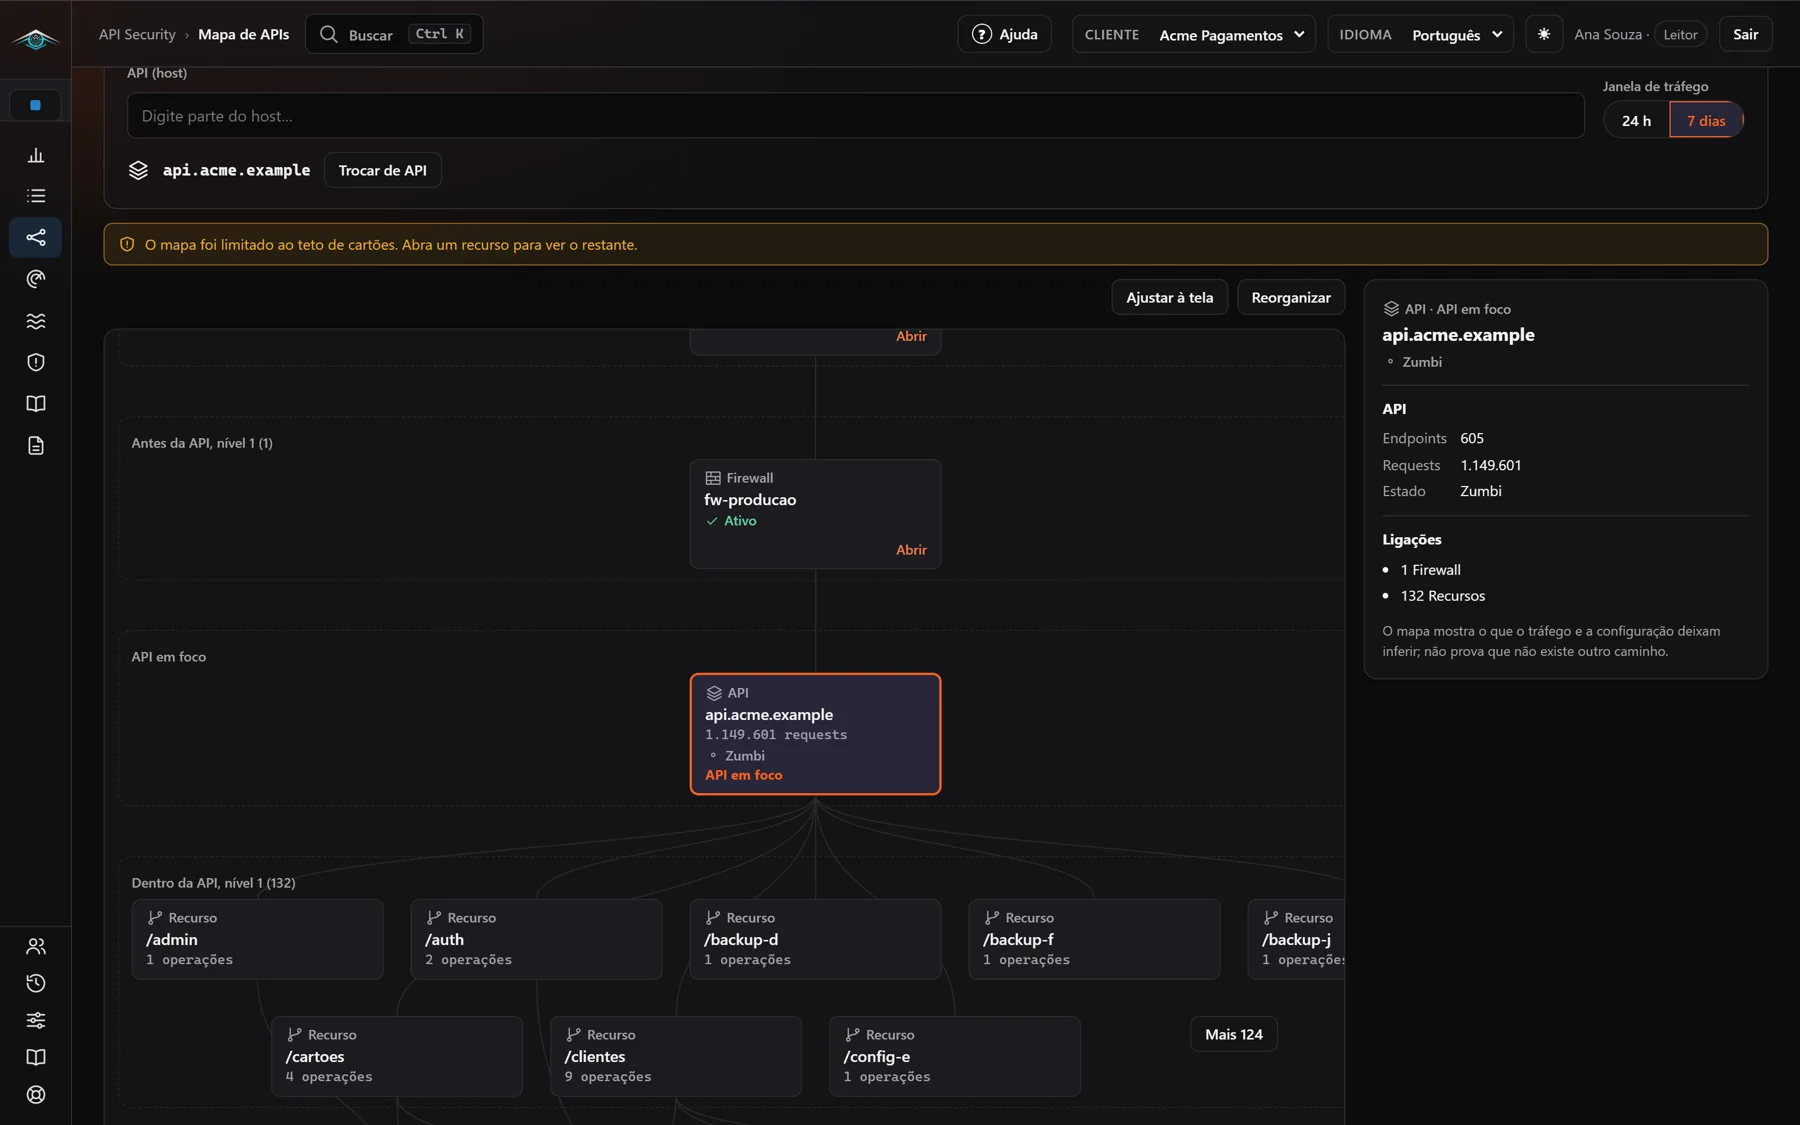
Lo que viene antes y lo que está dentro
Firewall y consumidores arriba, recursos y operaciones abajo, en niveles.
Endpoints, requests y estado
El panel muestra cuántos endpoints tiene la API, el volumen de requests y si es legítima, shadow o zombi.
Ventana de 24 horas o 7 días
Cambia la ventana de tráfico sin salir del mapa.
Ajustar a la pantalla y reorganizar
Tarjetas que puedes arrastrar y un layout que se rehace cuando hace falta.
Haz clic en una tarjeta y el camino se ilumina
Al seleccionar un consumidor, un workload o un firewall, el mapa resalta el camino hasta la API y el panel lateral muestra sus detalles y conexiones.
Desde ahí, el botón “Abrir en Insights” lleva al elemento correspondiente.
El mapa dice lo que sabe, y lo que no sabe
El Mapa de APIs muestra lo que el tráfico y la configuración permiten inferir. No prueba que no exista otro camino hasta la API.
Cuando una API tiene más recursos de los que caben en la pantalla, el mapa avisa que limitó las tarjetas y te deja abrir cada recurso para ver el resto.
Del mapa al siguiente paso
API Security
El inventario de APIs con el riesgo de cada una y la documentación generada a partir del tráfico.
Gestión de WAF y Edge
Las reglas de WAF y de borde, y cómo se relacionan entre sí.
Centro de Defensa
Defensa ahora y madurez por endpoint, para actuar sobre lo que el mapa mostró.
Escenario de Riesgo en Brasil
en Brasil en 2026, un alza de 3,5% sobre el año anterior. Visibilidad y respuesta rápida reducen el impacto antes de que el incidente se propague.
comenzaron por un compromiso de la cadena de suministro, empatado con el phishing como la puerta de entrada más común. Saber qué APIs e integraciones de terceros están expuestas es el primer paso para reducir ese riesgo.
Preguntas sobre el Mapa de APIs
¿De dónde vienen los datos del mapa?
Del tráfico real que pasa por tu borde y de su configuración. Tú eliges la ventana: 24 horas o 7 días.
¿El mapa prueba que no existe otro camino hasta la API?
No. Muestra lo que el tráfico y la configuración permiten inferir. El propio panel trae ese aviso.
¿Y si la API tiene cientos de recursos?
El mapa limita la cantidad de tarjetas y avisa. Abre un recurso para ver el resto.
¿Cuál es la diferencia con la Gestión de WAF y Edge?
El Mapa de APIs muestra quién llama a cada API y por dónde pasa la llamada. Las reglas de WAF y de borde, y la relación entre ellas, están en la Gestión de WAF y Edge.
Ve el mapa de tus APIs
Cuéntanos tu escenario. Nuestro equipo responde por el canal que prefieras.
Hable con un especialista →