Insights Bot Defense
Detectores y plantillas listas para separar automatización de personas, contando por origen y ventana, con la regla propuesta para que una persona confirme.
Automatización reconocida por el comportamiento
Los detectores cuentan eventos por origen en una ventana y los comparan con un límite: barrido de rutas, rastreo rápido, falso crawler y la secuencia login seguido de acción sensible. Alertan o proponen, y la regla solo vale después de que una persona la activa.
- User-Agent de automatización: 20 en 10 minutos
- Rastreo rápido por IP: 300 en 5 minutos
- Barrido de rutas por IP: 50 en 10 minutos
- Login seguido de acción sensible: 3 en 15 minutos
- Los límites son un punto de partida, ajustados a tu tráfico

Plantillas listas de regla
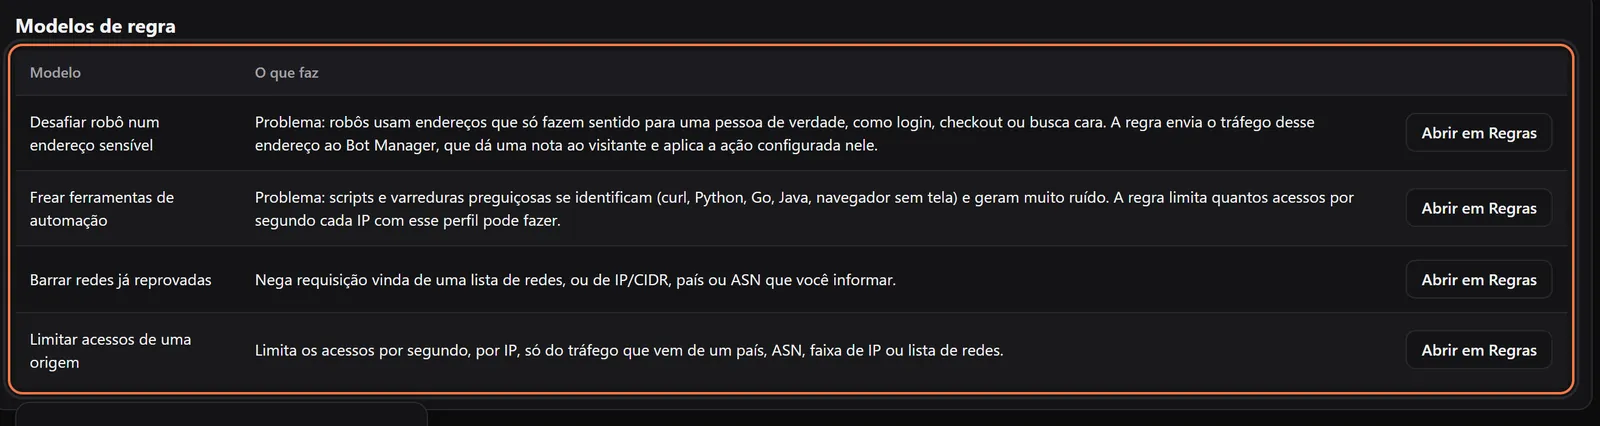
Cuatro plantillas para empezar: llevar una dirección sensible al desafío del Bot Manager del proveedor, frenar herramientas de automatización, bloquear redes ya reprobadas y limitar los accesos de un origen. Cada una se abre en el constructor ya completada.
Del conteo a la regla
Arma tu regla
Elige el origen (IP, red o User-Agent), la ventana de 1 a 1440 minutos y el límite.
Ítems de bot
Las IP, redes y User-Agents más activos en las últimas 1, 6 o 24 horas, con el tipo de red, como hosting y nube. Cada uno se convierte en regla con un clic.
Adopta y ajusta
Adoptar un detector copia la regla desactivada para que la ajustes y la actives.
Una persona confirma
La configuración de Bot Manager pasa por vista previa y confirmación fuerte, y queda registrada.
Bot Manager en el mismo panel
Configuración, reputación y fingerprint del Bot Manager del proveedor, donde lo ofrece.
Reglas según tu normal
Las reglas que comparan con la línea base quedan disponibles con al menos 14 días de historial.
Qué necesitas para usarlo
- Licencia de Bot Defense, un módulo propio.
- Almacenamiento de logs de Insights activo: los detectores leen los eventos recolectados.
- Las plantillas del proveedor y la configuración de Bot Manager requieren el edge conectado con gestión.
Escenario de Riesgo en Brasil
en Brasil en 2026, un alza de 3,5% sobre el año anterior. Visibilidad y respuesta rápida reducen el impacto antes de que el incidente se propague.
comenzaron por un compromiso de la cadena de suministro, empatado con el phishing como la puerta de entrada más común. Saber qué APIs e integraciones de terceros están expuestas es el primer paso para reducir ese riesgo.
Vea el abuso en sus rutas críticas
Lleve a nuestro equipo las rutas de login y de pago y vea qué reglas tienen sentido para ellas.
En la conversación, revisamos sus rutas críticas y las reglas que Bot Defense propone para ellas.
Hable con un especialista →