Insights Bot Defense
Detectores e modelos prontos para separar automação de gente, contando por origem e janela, com a regra proposta para uma pessoa confirmar.
Automação reconhecida pelo comportamento
Os detectores contam eventos por origem numa janela e comparam com um limite: varredura de rotas, rastreamento rápido, falso crawler e a sequência login seguida de ação sensível. Eles alertam ou propõem, e a regra só vale depois que uma pessoa liga.
- User-Agent de automação: 20 em 10 minutos
- Rastreamento rápido por IP: 300 em 5 minutos
- Varredura de rotas por IP: 50 em 10 minutos
- Login seguido de ação sensível: 3 em 15 minutos
- Os limites são ponto de partida, ajustados ao seu tráfego

Modelos prontos de regra
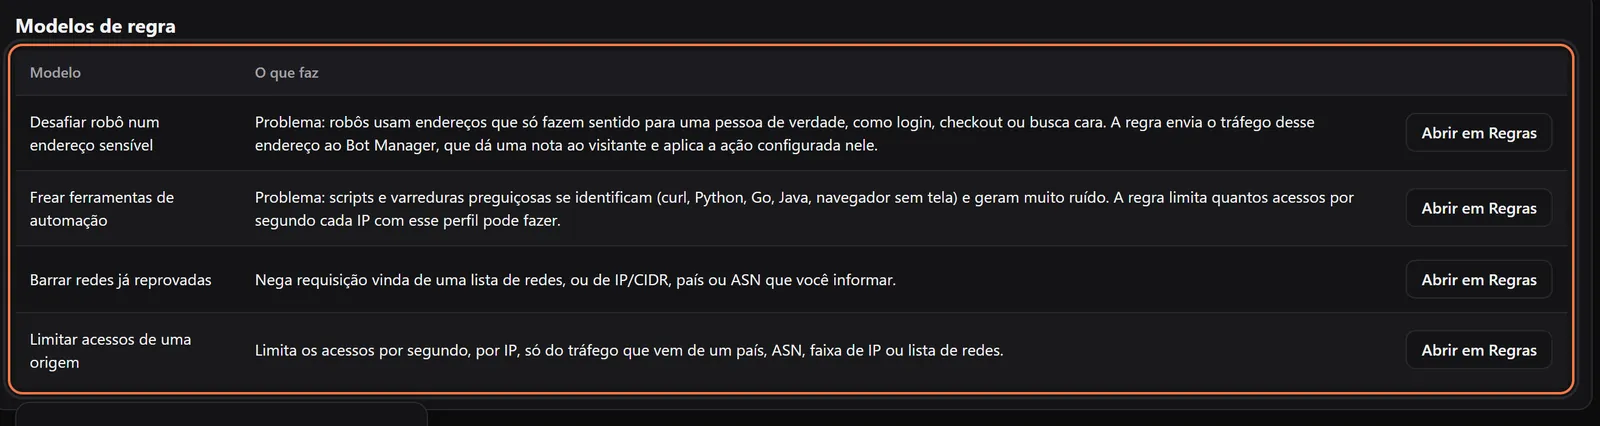
Quatro modelos para começar: levar um endereço sensível ao desafio do Bot Manager do provedor, frear ferramentas de automação, barrar redes já reprovadas e limitar os acessos de uma origem. Cada um abre no construtor já preenchido.
Da contagem à regra
Monte a sua regra
Escolha a origem (IP, rede ou User-Agent), a janela de 1 a 1440 minutos e o limite.
Itens de bot
Os IPs, redes e User-Agents mais ativos nas últimas 1, 6 ou 24 horas, com o tipo de rede, como hospedagem e nuvem. Cada um vira regra com um clique.
Adote e ajuste
Adotar um detector copia a regra desligada para você ajustar e ligar.
Uma pessoa confirma
A configuração do Bot Manager passa por prévia e confirmação forte, e fica registrada.
Bot Manager no mesmo painel
Configuração, reputação e fingerprint do Bot Manager do provedor, onde ele oferece.
Regras pelo seu normal
As regras que comparam com a linha de base ficam disponíveis com pelo menos 14 dias de histórico.
O que precisa para usar
- Licença do Bot Defense, um módulo próprio.
- Armazenamento de logs do Insights ativo: os detectores leem os eventos coletados.
- Os modelos do provedor e a configuração do Bot Manager exigem o edge conectado com gestão.
Cenário de Risco no Brasil
no Brasil em 2026, alta de 3,5% sobre o ano anterior. Visibilidade e resposta rápida reduzem o impacto antes que o incidente se espalhe.
começaram por um comprometimento da cadeia de suprimentos, empatado com o phishing como a porta de entrada mais comum. Saber quais APIs e integrações de terceiros estão expostas é o primeiro passo para reduzir esse risco.
Veja o abuso nas suas rotas críticas
Leve ao nosso time as rotas de login e de pagamento e veja quais regras fazem sentido para elas.
Na conversa, olhamos suas rotas críticas e as regras que o Bot Defense propõe para elas.
Fale com um especialista →