Insights API Security
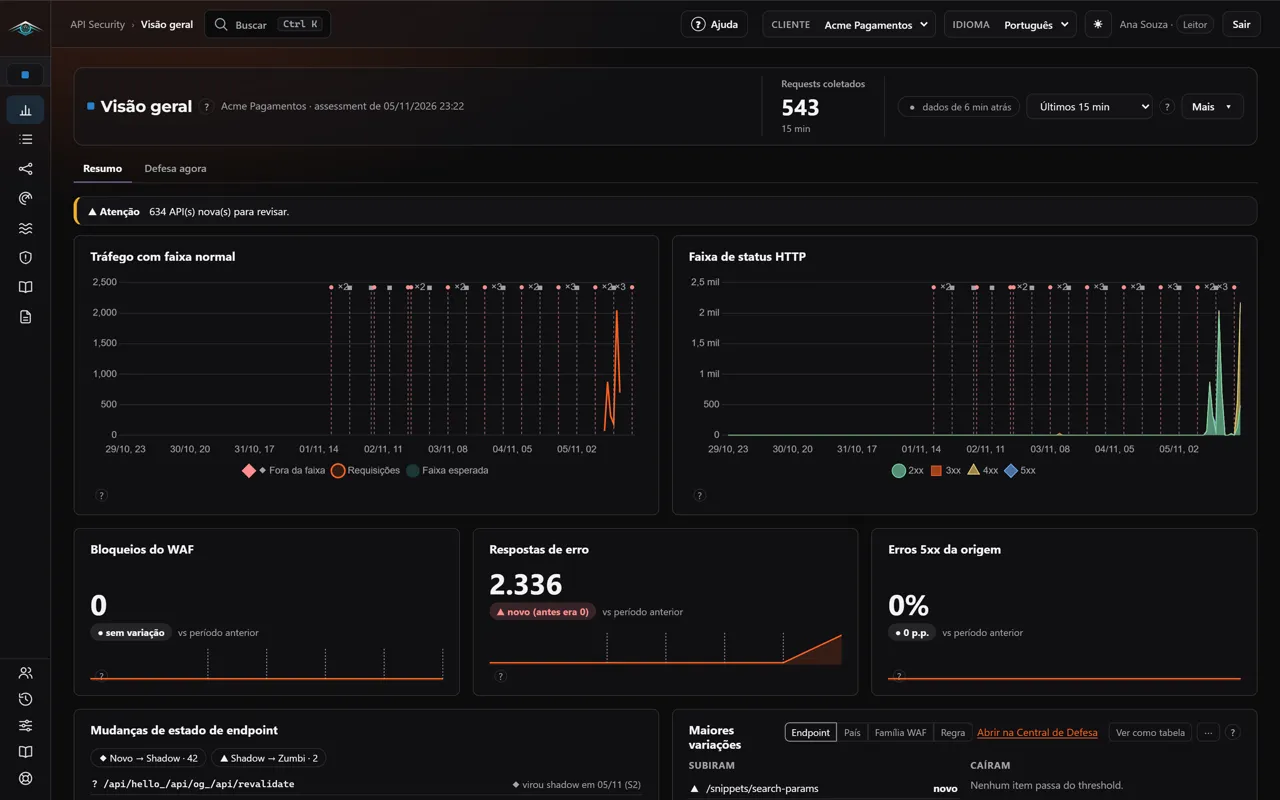
Saiba quais APIs a sua empresa expõe. O Insights monta o inventário a partir do tráfego real da sua borda e dos seus gateways, documenta cada API e aponta o risco com a requisição que prova.
O inventário vivo das suas APIs
A LibertySec conecta o Insights à sua borda, ao seu WAF e aos gateways de API que você já usa, e o inventário nasce do tráfego. Cada endpoint é classificado como legítimo, shadow (fora da especificação ou nunca revisado) ou zumbi (dado como desativado e ainda recebendo chamada), com o motivo escrito.
- Classificação pela especificação, endpoint a endpoint
- Shadow e zumbi com o motivo de cada um
- Inventário que acompanha o tráfego
Da descoberta à correção
O caminho de cada chamada
Do consumidor à origem, passando pela borda, o WAF e o gateway, com os consumidores por país e por rede em janelas de 24 horas ou 7 dias e um painel de detalhe em cada nó.
A documentação nasce do tráfego
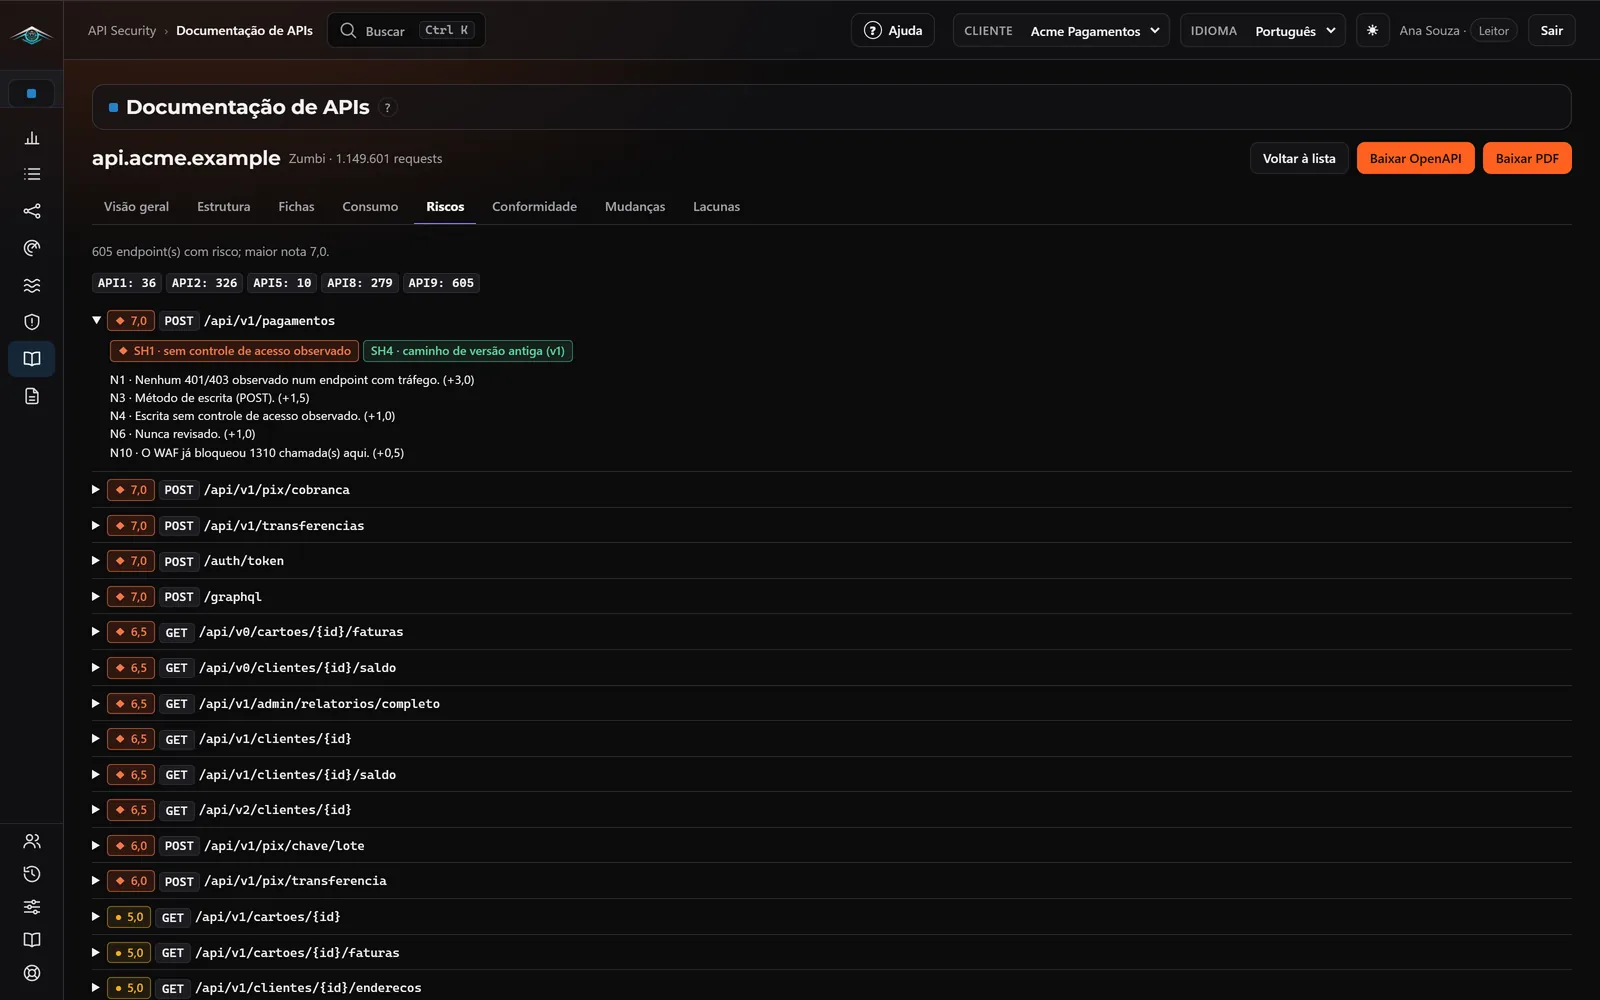
Cada API ganha a sua documentação em 8 abas: Visão geral, Estrutura, Fichas, Consumo, Riscos, Conformidade, Mudanças e Lacunas. OpenAPI para baixar, PDF da API e o que mudou desde a última versão.
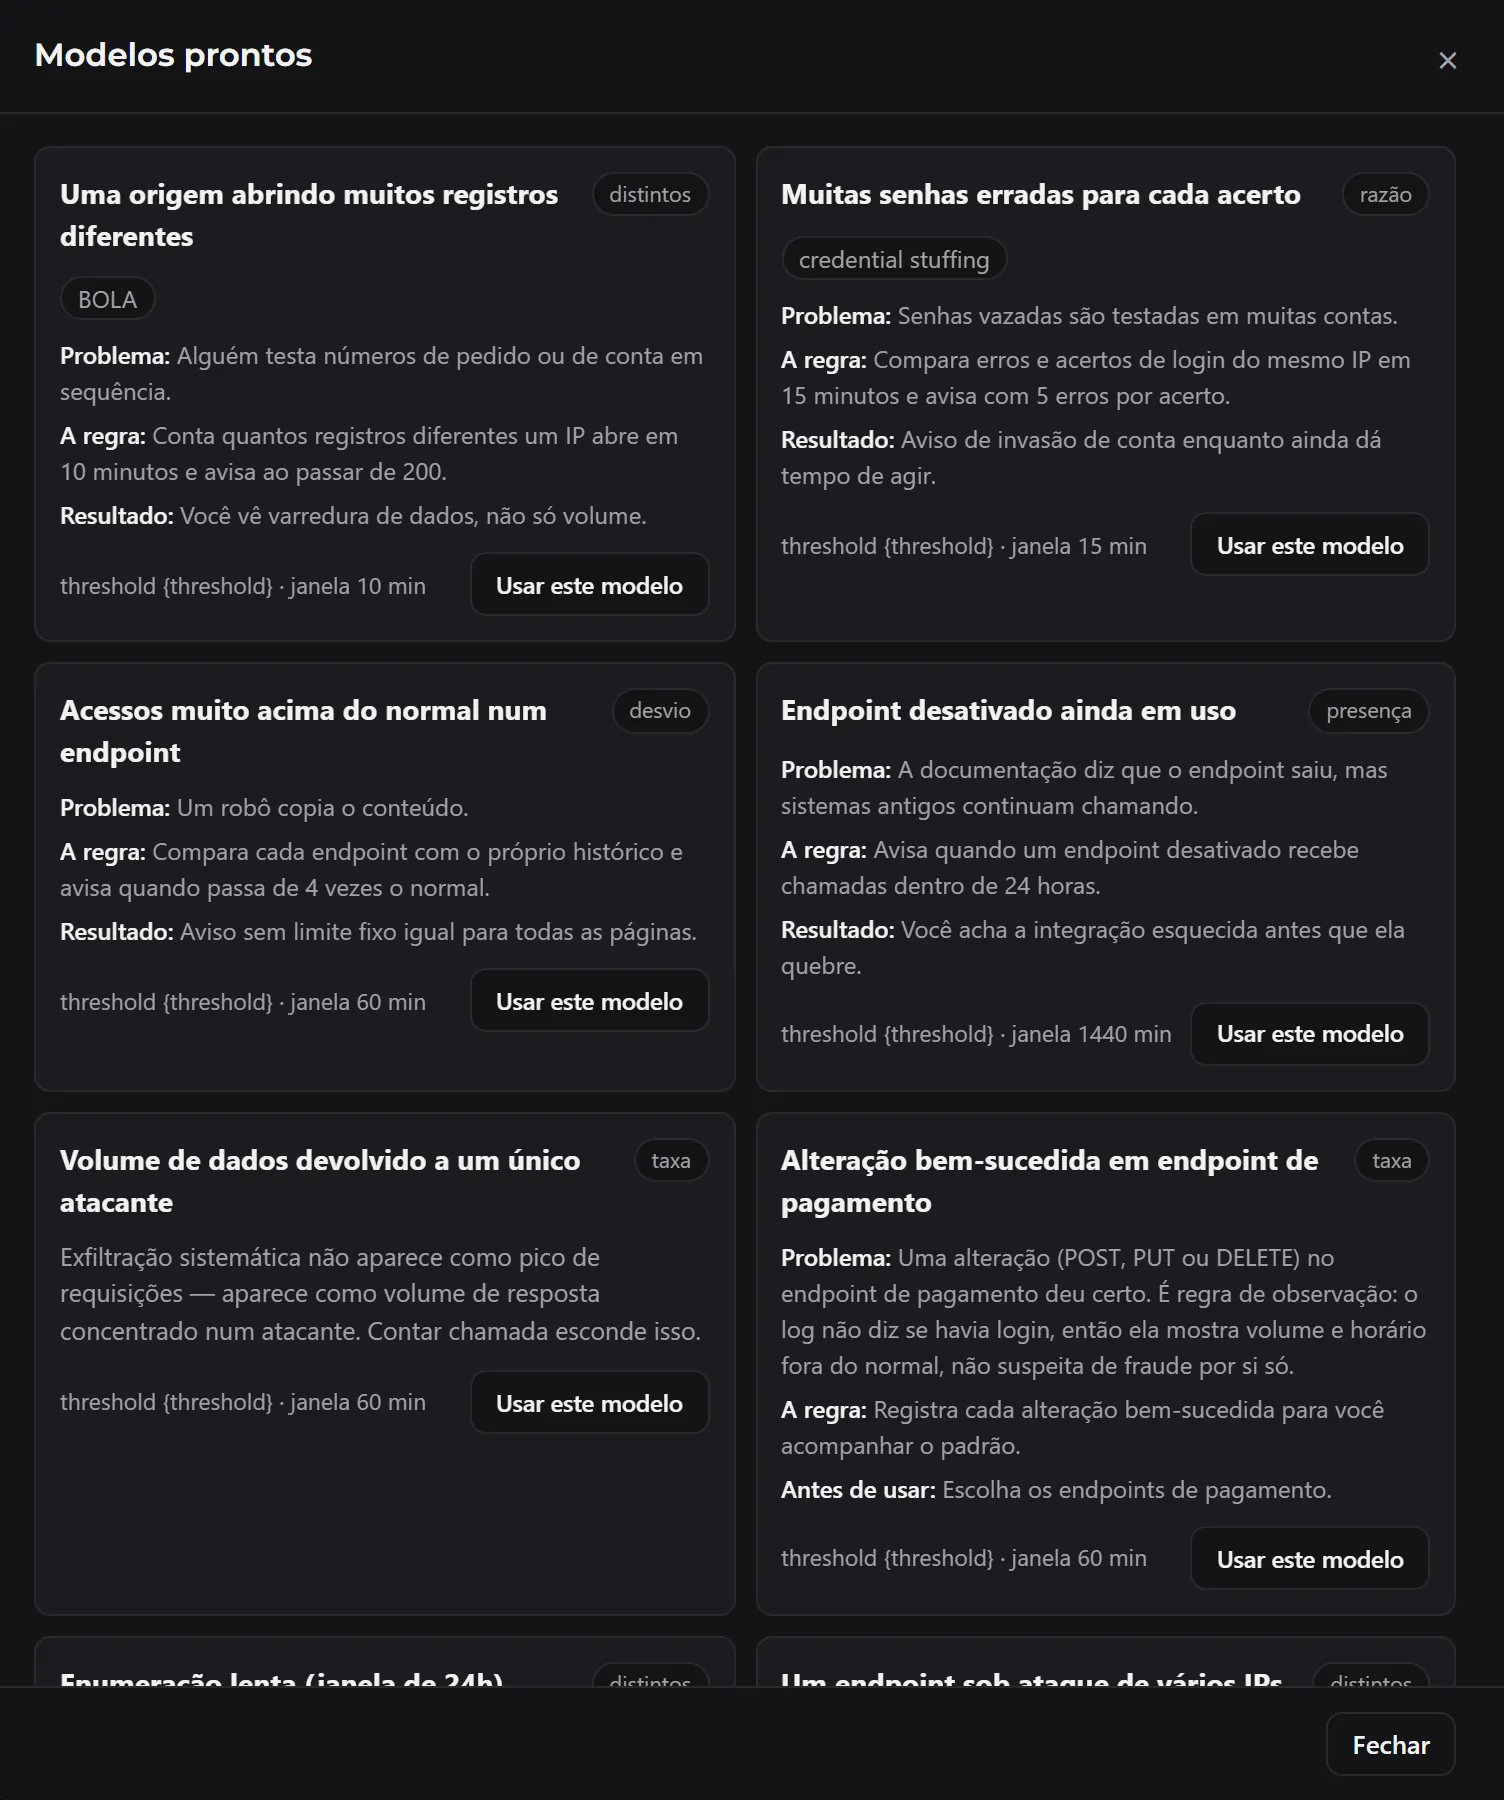
15 modelos prontos de detecção
Varredura de rotas, muitas senhas erradas para cada acerto, enumeração lenta, volume de dados devolvido a um único atacante, endpoint desativado ainda em uso e acesso a muitos objetos por consumidor (BOLA). Cada modelo explica o problema, a regra e o resultado, e nasce desligado.
Veja as suas APIs
Um especialista da LibertySec conecta a sua borda e mostra o inventário com o seu tráfego.
Cada endpoint com o seu normal
O normal de cada endpoint é calculado por hora da semana, sobre 28 dias, para requisições, erros 4xx e 5xx, volume de dados e latência p95. O desvio abre quando o valor foge da faixa e fecha sozinho quando volta.
As 10 categorias, com evidência
Cobre as 10 categorias do OWASP API Security Top 10: 8 com detecção automática, cada achado com a requisição que o sustenta, e 2 com verificação guiada.
A correção pronta, uma pessoa confirma
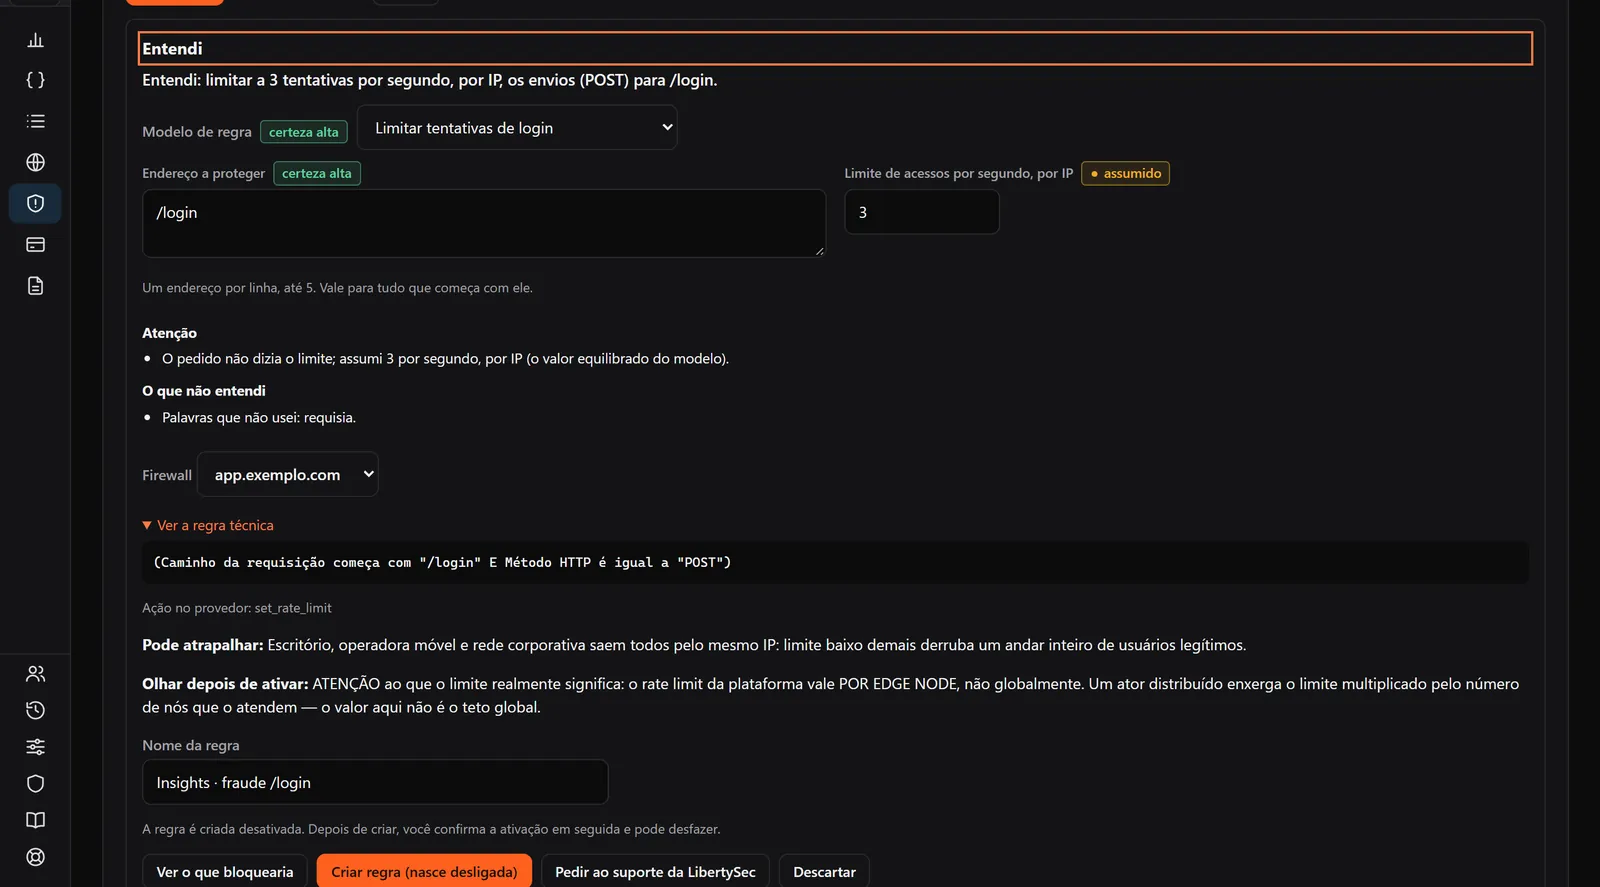
Com o edge conectado com gestão, o achado vem com a correção pronta para uma pessoa do seu time confirmar, e a ação fica registrada com trilha de auditoria. Peça a regra em português: o Insights mostra o que entendeu, e a regra nasce desligada.
Testes, prazos e evidências
Teste de BOLA assistido
Com duas credenciais de teste, o Insights confere se uma identidade acessa os objetos da outra. Só GET, até 10 endpoints e 150 requisições por execução, e o corpo da resposta nunca é guardado.
Teste ativo da proteção do WAF
Com o edge conectado com gestão, técnicas de ataque inofensivas mostram o que o WAF bloqueia e o que deixa passar.
Risco aceito com dono e prazo
Motivo, responsável e prazo de 30, 60, 90 ou 180 dias. Ao vencer, o risco reabre sozinho.
Spec contra produção
O OpenAPI declarado, inclusive o do seu pipeline de CI/CD, comparado com o que a borda vê.
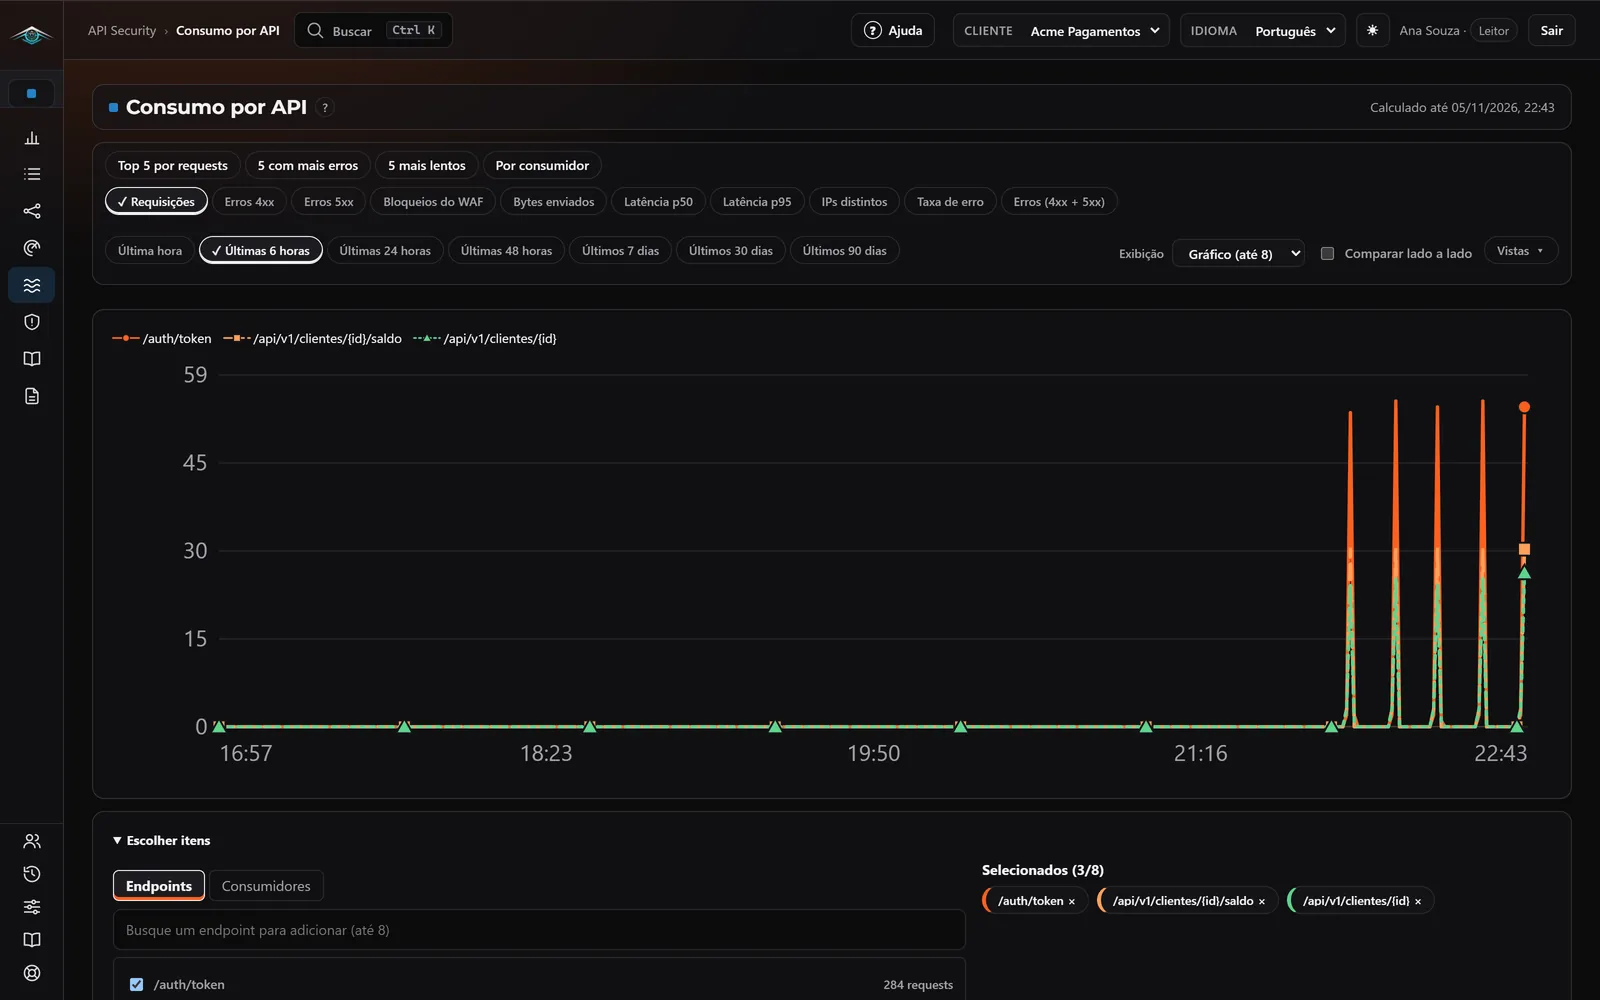
Consumo por API
Requisições, erros e latência por endpoint, com a identidade do consumidor quando há gateway conectado.
Relatórios
Relatório executivo, PDF da API e evidências de apoio para a regulação bancária.
O Insights em 3 minutos
 Narrado e legendado · 3 min
O que precisa para usar
- Licença do API Security.
- Borda, WAF ou gateway de API conectado. A LibertySec faz a conexão, e um especialista confirma com você como fica no seu ambiente.
- A correção pronta e o teste ativo da proteção do WAF exigem o edge conectado com gestão.
Cenário de Risco no Brasil
no Brasil em 2026, alta de 3,5% sobre o ano anterior. Visibilidade e resposta rápida reduzem o impacto antes que o incidente se espalhe.
começaram por um comprometimento da cadeia de suprimentos, empatado com o phishing como a porta de entrada mais comum. Saber quais APIs e integrações de terceiros estão expostas é o primeiro passo para reduzir esse risco.
Saiba quais APIs a sua empresa expõe
Conte como é o seu ambiente: borda, WAF e gateways. Um especialista explica o que o Insights mostra nele e como a conexão é feita.