Insights Sec Hunter
Caça de ameaças sobre os eventos da sua borda: filtros com um clique, a fila de alertas do SOC e o tempo real, no mesmo lugar.
Consulte os seus logs com filtros simples
Clique num valor para filtrar por ele, ou use Alt e clique para excluir. IP, rede (ASN), país, domínio, endpoint, assinatura do WAF e método viram filtro, e a consulta inteira fica no link para compartilhar.
- Janelas de 5 minutos a 90 dias, dentro da retenção
- 23 widgets, do log cru às origens que mais levam dado
- Layout editável e widgets customizáveis
- Abrir na Forense com os filtros e a janela prontos
O que pede atenção primeiro
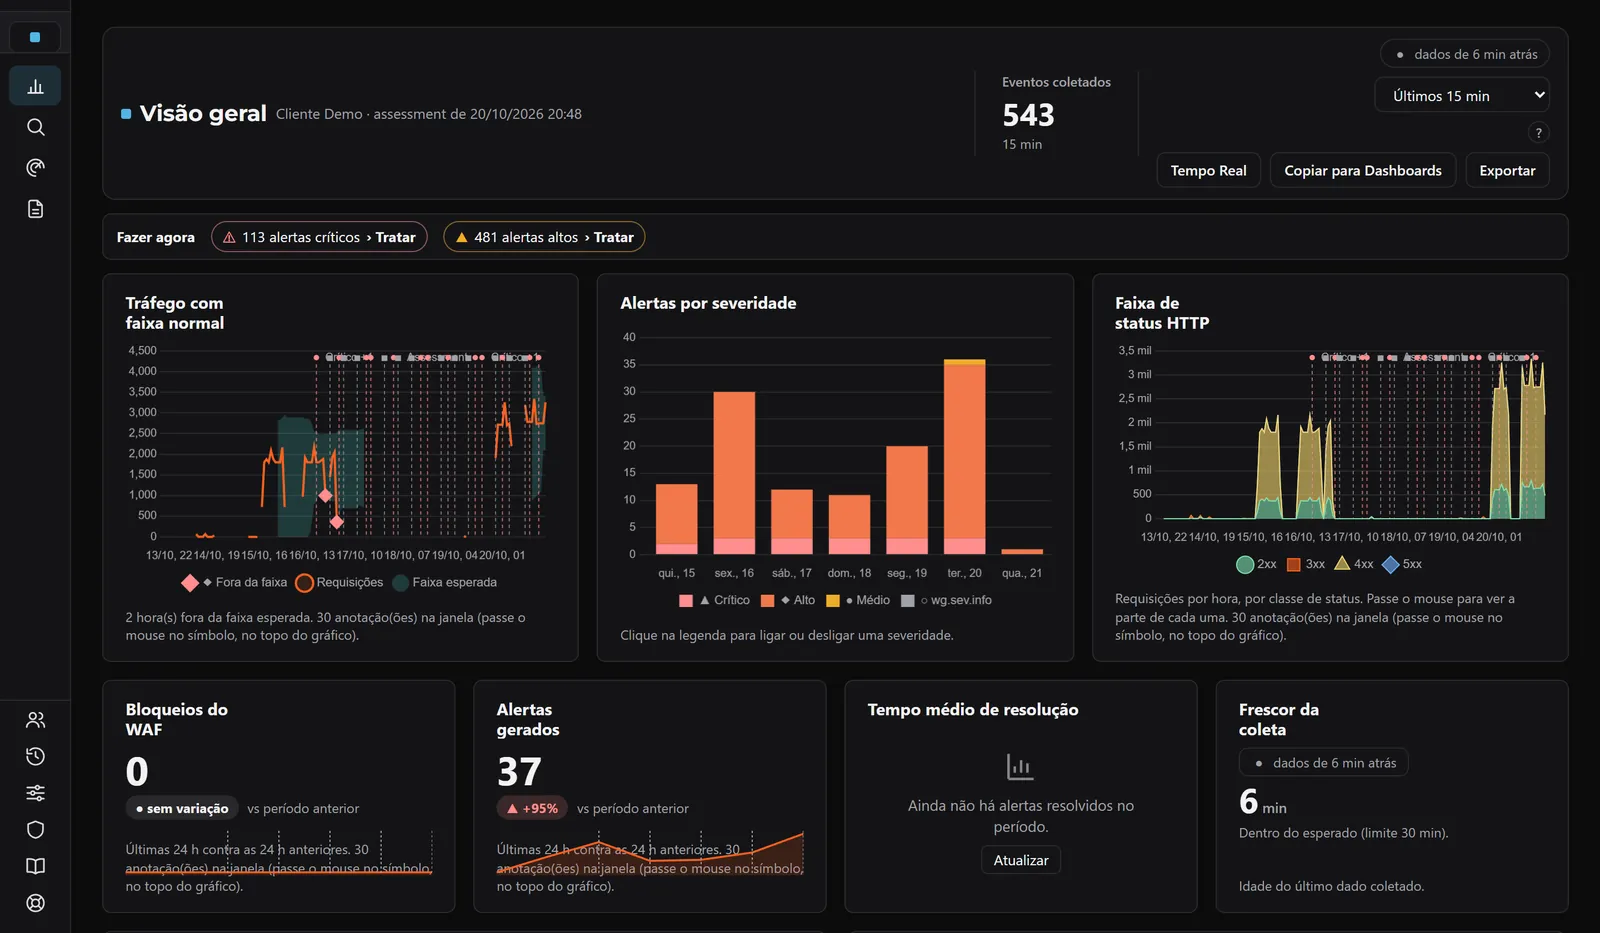
A visão geral mostra o tráfego com faixa normal, os alertas por severidade e a faixa de status HTTP. Em Fazer agora, os alertas críticos já vêm com o atalho para tratar.
A fila de alertas do SOC
Os alertas vêm do mais urgente para o menos, com filtro por período, origem e reconhecimento, e a tendência ao longo dos dias.

O que está acontecendo agora
Os eventos chegam ao vivo, com recortes por status, ação do WAF, método, domínio, país e rede, e atualização automática.

Do achado ao time
Alerta onde o time está
Jira, Microsoft Teams, Slack, Discord, Telegram, Google Chat, PagerDuty, Opsgenie, ServiceNow, webhook e e-mail.
Para o seu SIEM
Envio por Syslog em CEF ou RFC 5424 com TLS, e para o Splunk HEC.
Retenção que você define
Você escolhe quantos dias guardar o índice e o corpo dos eventos, e um teto de tamanho. Quando o teto estoura, o dia mais antigo sai e a coleta continua.
Log completo com permissão
Abrir o log completo exige papel de Operador ou superior, e cada abertura fica registrada.
Abrir na Forense
Com um clique, a investigação vai para a Análise Forense já com os filtros e a janela.
Qualquer provedor com eventos
O Hunting lê os eventos coletados de qualquer provedor conectado que ofereça eventos.
O Sec Hunter em 2 minutos e meio
O que precisa para usar
- Licença do Sec Hunter.
- Uma conexão com coleta de eventos ativa.
- O botão Abrir na Forense exige a licença da Análise Forense.
Cenário de Risco no Brasil
no Brasil em 2026, alta de 3,5% sobre o ano anterior. Visibilidade e resposta rápida reduzem o impacto antes que o incidente se espalhe.
começaram por um comprometimento da cadeia de suprimentos, empatado com o phishing como a porta de entrada mais comum. Saber quais APIs e integrações de terceiros estão expostas é o primeiro passo para reduzir esse risco.
Investigue o que passa pela sua borda
Leve ao nosso time a pergunta que você precisa responder e veja como o Sec Hunter a busca.
Na conversa, vemos quais fontes ficam conectadas e quais alertas seguem para o seu SIEM.
Fale com um especialista →