Ninguém sabe quantas existem
APIs sobem, mudam e ficam esquecidas. Sem inventário, não há como saber o que está exposto nem quem responde por cada uma.
Insights API Security by LibertySec
Conecte a sua borda e veja as suas APIs inventariadas, mapeadas e documentadas a partir do tráfego real. Cada achado vem com a requisição que o prova.
Fale com um especialistaUm especialista da LibertySec entende o seu cenário e indica o melhor caminho.
Conecta na borda e nos gateways que você já usa: as suas APIs inventariadas, mapeadas e documentadas.
Fontes: (1) Banco Central, via Agência Brasil, dez/2025. (2) e (3) OWASP API Security Top 10, edição 2023.
APIs sobem, mudam e ficam esquecidas. Sem inventário, não há como saber o que está exposto nem quem responde por cada uma.
A especificação mantida à mão fica para trás. O que roda em produção já não é o que está no papel.
Tentativas repetidas em rota de pagamento e automação em fluxo de cobrança passam por cliente comum.
A LibertySec conecta o Insights à sua borda, ao seu WAF e aos gateways de API que você já usa.
As APIs aparecem com shadow e zumbi classificados, o motivo escrito e o caminho de cada chamada desenhado.
Cada endpoint tem o seu normal por hora da semana. O que foge dele aparece, com a requisição que prova.
A LibertySec conecta a sua borda e os seus gateways, e você vê as suas APIs.
O que existe, o que ninguém documentou (shadow) e o que parou de ser usado (zumbi), cada um com o motivo escrito. Alimentado pelo tráfego da borda e pelos gateways de API conectados.
Cada endpoint tem o seu normal por hora da semana. O que foge dele aparece.
Abuso que parece uso legítimo: tentativas repetidas em rota de Pix e automação em fluxo de cobrança.
Cobre as 10 categorias: 8 com detecção automática, cada achado com a requisição que o sustenta, e 2 com verificação guiada.
Com o edge conectado com gestão: prazos de 30, 60, 90 e 180 dias. O risco reabre ao vencer, e cada mudança fica na trilha de auditoria.
Descubra e documente
As suas APIs desenhadas e documentadas a partir do tráfego real.
Veja o caminho de cada chamada: consumidor, borda e WAF, gateway, API e origem, do host até a operação.
Consumidores por país e por rede (ASN), em janela de 24 horas ou de 7 dias, com painel de detalhe em cada nó.
Ficha com método, caminho, nota de risco, OWASP, sinais e parâmetros, em oito abas, da Visão às Lacunas.
OpenAPI para baixar, PDF da API e o que mudou desde a última versão. A spec do seu pipeline de CI/CD é comparada com o que roda em produção.
Dashboards
Comece de um modelo pronto ou monte do zero, com os widgets de que o seu time precisa.
Visão geral, latência e erros, consumidores, segurança (OWASP), shadow e zumbi, SLO, e autenticação e acesso. Cada modelo já vem com os widgets do tema.
Monte com o mouse ou com o teclado, buscando no catálogo de widgets. Até 20 dashboards por pessoa e até 40 widgets em cada uma.
Top N de qualquer campo, série de qualquer métrica, este período contra o anterior e contador com meta. Cada widget tem título, período, domínio e visão em gráfico ou tabela.
Compartilhe com a equipe, ligue o Modo TV com rodízio entre dashboards e escolha a atualização automática de 1, 5 ou 15 minutos. Em vários widgets, o “Me avise quando…” cria o alerta ali mesmo.
Postura e Benchmark
Cada achado das suas APIs vem comparado com as referências que o seu auditor usa, e a postura da borda é reavaliada sozinha.
As 10 categorias do OWASP API Security Top 10: 8 com detecção automática, com a requisição que prova, e 2 com verificação guiada.
Com o WAF Manager, a postura é reavaliada a cada 6 horas e comparada com a rodada anterior, com letra de A a F e alerta quando surge algo crítico.
Cada achado leva as referências do NIST CSF, do CIS Controls, do OWASP e do MITRE ATT&CK, e o painel mostra a postura por referencial, semana contra semana.

O mercado avisa. A LibertySec age.
Com o edge conectado com gestão, o achado vem com a correção pronta para uma pessoa do seu time confirmar, e a ação fica registrada com trilha de auditoria.
Inventário, mapa e documentação das APIs vêm com a borda conectada. Com o edge conectado com gestão, você roda o teste ativo da proteção do WAF. O teste de BOLA assistido (risco nº 1 do OWASP) completa a dupla. Os dois, sempre com a sua autorização.
Para empresas que expõem APIs e precisam saber quais são.
Quantas APIs você expõe hoje? Inventário, shadow e zumbi com motivo escrito.
Mapa e documentação que acompanham o tráfego, com OpenAPI pronto para baixar.
Cada achado com a requisição que o prova.
Com o edge conectado com gestão, todo risco aceito tem dono e vencimento, com trilha de auditoria.
Quem usa a sua API de pagamento como não deveria.
Financeiro e Pix, e-commerce, SaaS e fintech. Em saúde e governo, rastro de auditoria e evidência.
Os caminhos ficam guardados como modelo e o IP de origem é removido. O evento bruto fica 7 dias e o índice, 90 dias. Query string e corpo ficam na sua conta.
Com o edge conectado com gestão, quem aplica a correção é uma pessoa do seu time, com confirmação forte.
Com o edge conectado com gestão, cada mudança fica na trilha de auditoria, com quem fez e quando.
A LibertySec conecta o Insights à sua borda e aos seus gateways, e as suas APIs aparecem a partir do tráfego que passa por eles.
Com a borda (CDN com WAF), o WAF dedicado e o API gateway que você usa hoje. A LibertySec faz a conexão e um especialista confirma com você como fica a conexão no seu ambiente.
A LibertySec faz a conexão com a sua borda, o seu WAF e os seus gateways de API, e o inventário é alimentado pelo tráfego deles. Antes de começar, um especialista confirma com você como fica a conexão no seu ambiente.
Veja as plataformas suportadas na página de Integrações. Se a sua não estiver lá, fale com um especialista.
O WAF aplica as regras que já existem. O Insights mostra quais APIs existem, quem consome cada uma e o que foge do normal, com a requisição que prova. Com o edge conectado com gestão, o achado vem com a regra de correção para o seu WAF, e uma pessoa confirma.
Os caminhos ficam guardados como modelo e o IP de origem é removido. O evento bruto fica 7 dias e o índice, 90 dias. Query string e corpo ficam na sua conta.
As APIs aparecem assim que o tráfego da borda conectada começa a chegar. A linha de base de cada endpoint fica pronta em 7 dias e estabiliza em cerca de 30.
Sim. Você começa de um modelo pronto ou do zero, escolhe os widgets no catálogo, arrasta e redimensiona. Cada pessoa tem até 20 dashboards e pode compartilhar com a equipe.
Sim. Cada achado das suas APIs vem com a categoria do OWASP API Security Top 10. Com o WAF Manager, a postura da borda ganha uma nota de 0 a 100, reavaliada a cada 6 horas, com as referências do NIST CSF, do CIS Controls, do OWASP e do MITRE ATT&CK.
O Mapa desenha o caminho de cada chamada, do consumidor à origem. A Documentação traz a ficha de cada endpoint, o OpenAPI pronto para baixar e o PDF da API para a auditoria.
Quem aplica é uma pessoa do seu time. Com o edge conectado com gestão, o achado vem com a correção pronta para uma pessoa confirmar, e a ação fica registrada. Inventário, mapa e documentação vêm com a borda conectada.
Fale com um especialista. Ele entende o seu cenário, o volume de Requests e o edge que você usa, e indica a faixa e o caminho de conexão.
A plataforma é por módulos: você contrata o que precisa, e cada módulo vence na sua data. O valor acompanha o volume de requests. Por isso o formulário pergunta o volume: o time apresenta a faixa na reunião.
Dashboards e API Security, do começo ao fim, com narração e legenda.
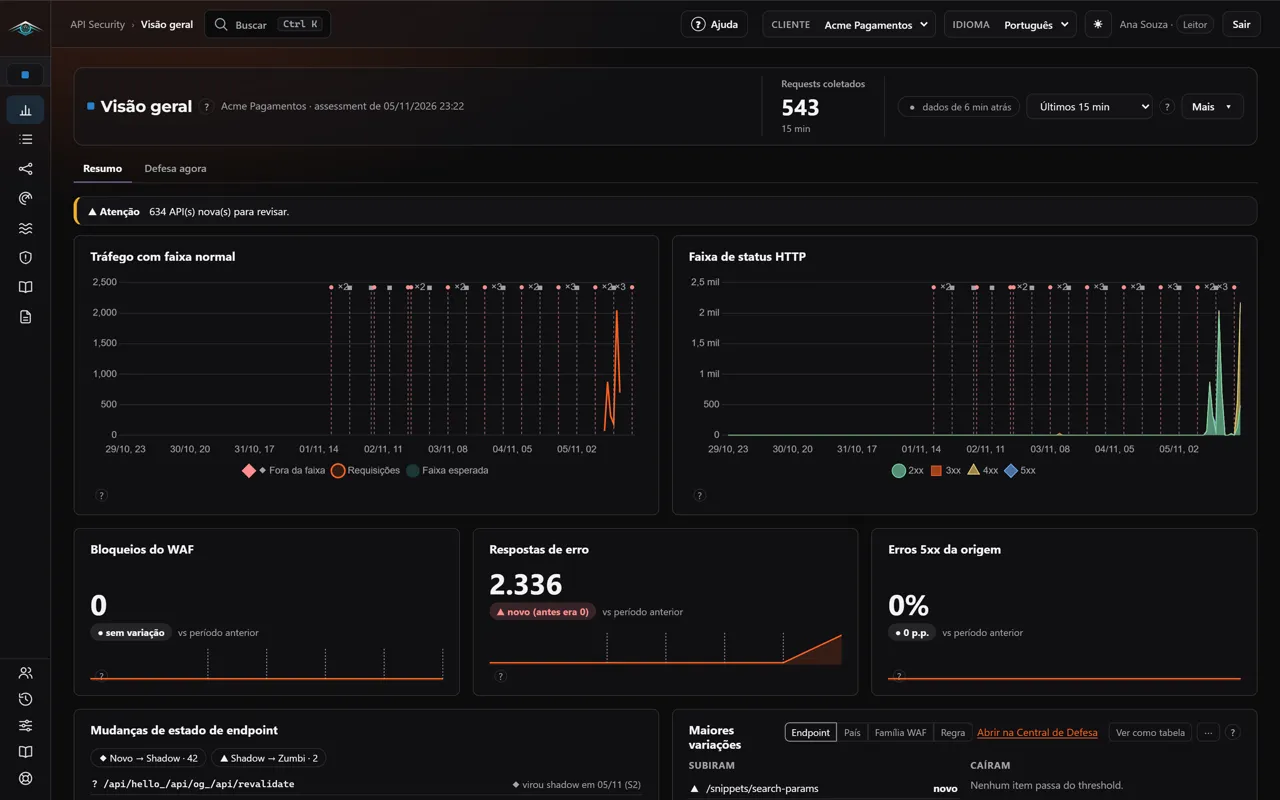 Ver a demonstração narrada (3 min)
São dois passos. Usamos as respostas para o especialista entender o seu cenário.